Dänemark-Hack: Schweiz droht bei IT-Projekten selbe Fehler zu machen

Das gesamte Personenregister Dänemarks wurde Opfer von Hackern. Eine Kritikerin von IT-Projekten des Bundes sieht Parallelen zur Schweiz.
Das Wichtigste in Kürze
- In Dänemark wurde das staatliche Personenregister gehackt und Daten von 8 Millionen Personen gestohlen.
- In der Schweiz gab es in den letzten Jahren eine Reihe kleinerer Hacker-Vorfälle beim Bund.
- Doch die Schweizer Planung gleiche derjenigen in Dänemark, lautet die Kritik: Es brauche sofort eine Kurskorrektur.
Im Gegensatz zur Schweiz hat Dänemark sogar eine Digitalisierungsministerin. Obwohl sie in Sachen Digitalisierung als Vorreiter gelten, machen die Dänen nun aber Negativ-Schlagzeilen: Das gesamte Personenregister der ganzen dänischen Bevölkerung wurde geklaut. Ein Super-GAU.
Auch Schweiz handelt «grobfahrlässig»
Wer dahintersteckt und was die Auswirkungen dieses Mega-Hacks sind, weiss man in Kopenhagen noch nicht. Doch in der Schweiz schauen die Kritikerinnen und Kritiker von nationalen Datenbanken genau hin.
Denn im ersten Halbjahr 2027 soll die E-ID eingeführt werden. Eigentlich sollte sie bereits eingeführt sein, doch wegen der neusten Entwicklungen bei der KI werden erst noch zusätzliche Sicherheitsmechanismen eingebaut.
Dass einzelne – kleinere – Datenbanken in der Schweiz bedroht sind, zeigt sich immer wieder: Gerade heute wurde bekannt, dass die Pensionskasse des Bundes Publica gehackt wurde, beziehungsweise ein externer Software-Lieferant.
Auch beim Xplain-Skandal war ein externer IT-Dienstleister betroffen, sodass unter anderem Daten des Fedpol geklaut werden konnten. Und 2025 zahlte der bundeseigene Rüstungsbetrieb Ruag Lösegeld an die Hackergruppe Akira.
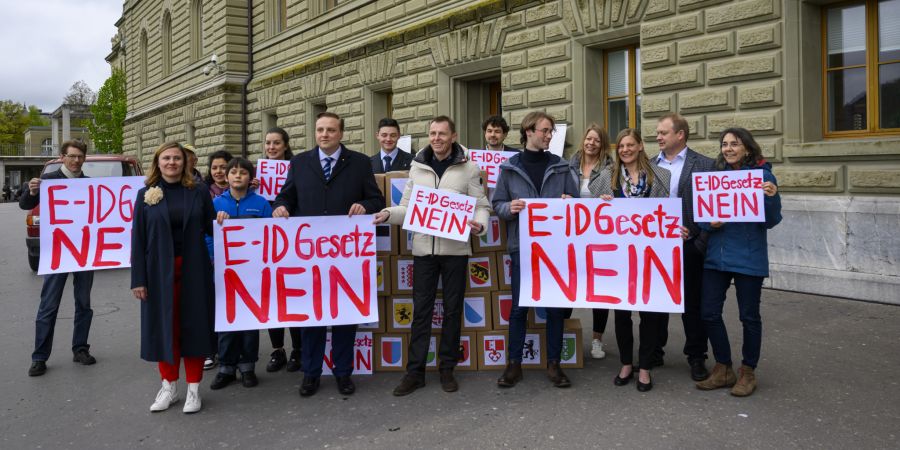
Im Interview mit Nau.ch ordnet Monica Amgwerd die neusten Entwicklungen ein. Amgwerd ist Generalsekretärin der Partei «Digitale Integrität» und hat vor einem Jahr die Nein-Kampagne bei der E-ID-Abstimmung angeführt.
Nau.ch: Sehen Sie beim Mega-Hack von Dänemark Parallelen zur Schweiz? Könnte ein solches Szenario auch bei uns Realität werden, obwohl wir weniger digitalisiert sind als Dänemark?
Monica Amgwerd: Ja, es gibt Parallelen insofern, als dass man oft entgegen besseren Wissens die Standards einer sicheren Digitalisierung nicht einhält. Das ist im Prinzip grobfahrlässig und Solches ist auch in der Digitalisierung des Schweizer Staates verbreitet.
Etwa dann, wenn die AHV-Nummer leichtfertig an Banken, Schulen und Sportvereine herausgegeben wird. Obwohl man technisch weiss: Hier sollte man aus Sorgfalt, zur bewussten Datenfragmentierung, jeweils eine andere, eigene Nummer verwenden. Oder dann, wenn die Politik E-ID-Daten zur Abfrage durch x-beliebige Firmen freigibt.
Das Problem ist nicht das Know-how von Technikern. Diese wissen genau, dass ein solches Vorgehen falsch ist und beraten auch entsprechend. Das Problem liegt in mangelndem Bewusstsein der Politik und teilweise am Lobbying der Wirtschaft. Diese hat ein Interesse an mehr Daten für den eigenen Profit, was aber im Widerspruch zu liberal-demokratischen Prinzipien steht.
Nau.ch: Inwiefern gibt ein solcher GAU Ihren Warnungen Auftrieb, wie in der E-ID-Abstimmung oder jetzt bei der AHV-Nummer?
Monica Amgwerd: Solche Hacks sensibilisieren sicher die ganze Bevölkerung dafür, dass die Gefahren, vor denen wir etwa auch im E-ID-Referendum oder bezüglich des fahrlässigen Umgangs mit der AHV-Nummer gewarnt haben, real sind und dass unsere Kritik ernst genommen werden sollte.
Nau.ch: Kann man sagen: Sie sehen sich (leider) bestätigt?
Monica Amgwerd: Tatsächlich will der Bund aktuell beim Patientendossier denselben Fehler wie in Dänemark machen: Nämlich entgegen den Empfehlungen der ETH Lausanne eine gigantische Datenbank zentralisieren mit einem Netzwerk-Zugriff durch etliche Akteure.
Ein solches Vorgehen ist analog zu jenem in Dänemark und kann als grobfahrlässig bezeichnet werden. Für ein Gesundheitsdossier müssten unbedingt die technisch sichersten Lösungen gewählt werden.

Nau.ch: Wie müsste ein Personenregister idealerweise ausgestaltet sein, um einen solchen Datendiebstahl bestmöglich zu verhindern?
Monica Amgwerd: Höchste Ethik im Datenschutz und beim Schutz der Privatsphäre sollten selbstverständlich werden. Dazu gehören unter anderem der Verzicht auf zentralisierte Datenbanken, striktes «Privacy by Design» und äusserste Datensparsamkeit. Das kann punktuell auch zum Verzicht auf Digitalisierung führen.
Politische Entscheidungsträger, namentlich Bundesrat und Parlament, dürfen sich nicht länger an den Interessen der Überwachungs-Wirtschaft orientieren, wie es bei der E-ID passiert.
Es braucht Regulierung, die ernsthafte Sicherheitsstandards festlegt: in erster Linie mal beim Staat, aber auch bei Unternehmen. Für eine sorgfältige und sichere Digitalisierung braucht es eine sofortige Kurskorrektur.