PHP Sicherheitslücke: Gravierendstes Sicherheitsproblem seit Jahren

Wegen gefährlicher Sicherheitslücken in der Web-Programmiersprache PHP haben zahlreiche Behörden und Städte ihre Internetangebote vorsorglich abgeschaltet.
Im Überblick
9- Experte: Gravierendstes Sicherheitsproblem seit Jahren
- Suche nach möglichen Hacker-Opfern
- Fast 55 Millionen Websites betroffen?
- 70 Prozent des Internets nutzen die Sprache
- Problem schon seit 2024 bekannt?
- Auch US-Auslandsgeheimdienst NSA warnt vor Gefahr
- Britische Cyber-Behörde rät notfalls zum Abschalten
- OpenAI warnte vor schwerer Sicherheitslücke
Wegen einer Warnung vor Cyberangriffen aufgrund einer gravierenden Sicherheitslücke in der Web-Programmiersprache PHP haben Regierungsbehörden und Unternehmen weltweit zahlreiche Internetseiten abgeschaltet. In Europa waren am Mittwoch unter anderem Websites in der Schweiz, Deutschland, Frankreich, den Niederlanden und Belgien betroffen.
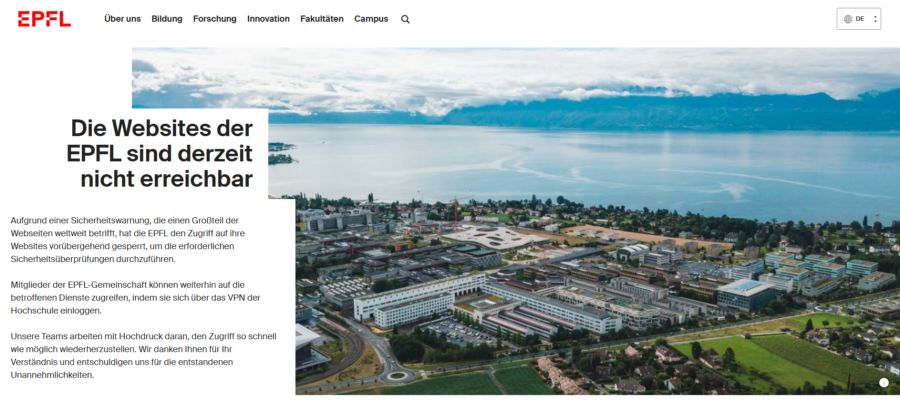
In der Schweiz sind unter anderem die Universität Genf und die ETH Lausanne betroffen. Auch der Kanton Basel-Stadt hat seine Webseiten ebenfalls vorsorglich heruntergefahren. Im Tessin wurden vorübergehend ebenfalls einige kantonale Online-Dienste deaktiviert.
Weiter war etwa auch die Jobplattform Jobs.ch zeitweise nicht erreichbar. Auch ausser Betrieb war die Plattform Lodur, die für die Verwaltung zahlreicher Schweizer Feuerwehren genutzt wird. Ebenfalls nicht erreichbar ist derzeit die Schweizer Arbeitsplanungssoftware «Planik».
Nau.ch-Ticker:
Softwareentwickler Volker Dusch, der für die PHP Foundation arbeitet, sagte dem «Wall Street Journal», es sei das gravierendste Sicherheitsproblem der Programmiersprache seit über zehn Jahren.
OpenAI stuft die Lücken ebenfalls als eine der folgenschwersten der jüngeren Vergangenheit ein. Der Fall zeige zugleich, dass künstliche Intelligenz inzwischen weltweit relevante Schwachstellen aufdecken kann.
Rund 55 Millionen Webangebote liefen laut dem Sicherheitsdienst Censys am Mittwoch mit PHP, darunter Websites, Onlineshops, Newsportale und digitale Datenbanken. Unklar ist, wie viele davon das nötige Update schon installiert haben. Ebenso offen ist, wie viele Seiten gehackt wurden, bevor die Sicherheitslücke geschlossen wurde.
Vielen ist PHP kein Begriff, dabei steckt die vor über 30 Jahren veröffentlichte Programmiersprache hinter einem Grossteil der Websites und Webanwendungen. Schätzungen zufolge setzen rund 70 Prozent des Internets auf PHP. Dazu gehört auch WordPress, das für mehr als 40 Prozent aller Websites genutzt wird.
Auch die US-Behörde NSA schlägt wegen der zwei kritischen PHP-Sicherheitslücken Alarm. Sie rät allen Organisationen, die PHP einsetzen, sich sofort auf ein Sicherheitsupdate vorzubereiten. Über die Schwachstellen könnten Angreifer direkt auf das Dateisystem eines Servers oder auf Datenbanken zugreifen.
Ist ein sofortiges Update nicht möglich, empfiehlt die NSA, betroffene Systeme vorsichtshalber offline zu nehmen, bis die Gefahr vollständig gebannt ist.
Das britische National Cyber Security Centre (NCSC) warnt Unternehmen wegen der zwei kritischen PHP-Sicherheitslücken und fordert rasche Updates.
Unter bestimmten Bedingungen können Angreifer über die Schwachstellen aus der Ferne Schadcode einschleusen, und zwar ohne vorherige Anmeldung.
Lässt sich ein System weder zeitnah aktualisieren noch vorübergehend absichern, empfiehlt die Behörde, es bis zur vollständigen Absicherung offline zu nehmen.
OpenAI, das Unternehmen hinter ChatGPT, stuft die entdeckten PHP-Schwachstellen als «eines der folgenreichsten Sicherheitsprobleme der jüngeren Vergangenheit» ein. Der Grund seien die Schwere der Lücken und die weite Verbreitung von PHP. Nach eigenen Angaben hat OpenAI selbst dabei geholfen, die Sicherheitslücke aufzuspüren.
Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Grossteil des Internets basiert – von einfachen Blogs über grosse Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie Wordpress.
Wie unter anderem das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT) sowie das offizielle PHP-Sicherheitsteam berichten, handelt es sich um eine akute Notfallsituation, die Betreiber von Internetseiten in aller Welt zu schnellem Handeln zwingt.
Extrem hohes Gefahrenpotenzial
Unter dem Namen «PHP2Shell» warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Programmiersprache, die unter den offiziellen Registriernummern CVE-2026-109618 und CVE-2026-109619 geführt werden.
Das Gefahrenpotenzial dieser Lücken ist demnach extrem hoch: Kriminelle Akteure können die Schwachstelle ausnutzen, um aus der Ferne eigenen Schadcode auf den betroffenen Servern auszuführen.
In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Was Betreiber jetzt tun sollen
Die Behörden raten Betreibern zu sofortigem Handeln: Das Sicherheitsupdate soll schnellstmöglich eingespielt werden. Das britische National Cyber Security Centre (NCSC) und die US-Behörde NSA empfehlen ausserdem, betroffene Systeme vorübergehend offline zu nehmen, wenn weder ein Update noch eine vorläufige Absicherung zeitnah möglich ist. Sie sollen erst wieder ans Netz, wenn sie vollständig abgesichert sind.
Gravierende Sicherheitslage
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch vorübergehende Ausfälle von Onlinediensten oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten.
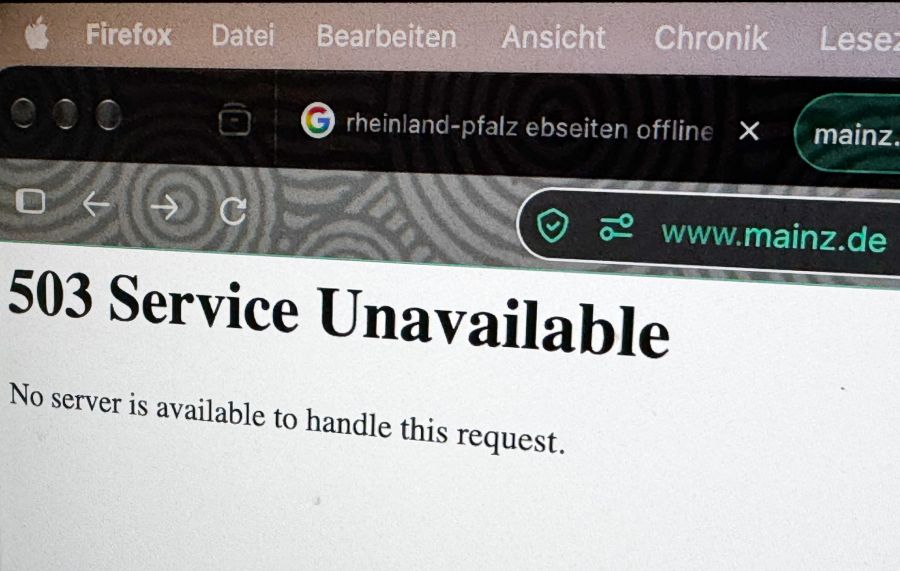
Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten derzeit rund um die Uhr daran, korrigierte Softwareversionen bereitzustellen und zu verteilen. IT-Sicherheitsfachleute betonen nachdrücklich, dass es sich bei diesem Vorfall ausdrücklich nicht um Routineupdates handelt, sondern um eine der gravierendsten Sicherheitslagen der letzten Jahre.