Sicherheitslücken: Mehrere Schweizer Websites offline

Weltweit sind Webseiten von einer grossen Sicherheitslücke betroffen. Bestimmte Betreiber von Internetseiten sind zu schnellem Handeln gezwungen.
Das Wichtigste in Kürze
- Wegen einer Sicherheitslücke bei der Programmiersprache PHP sind weltweit Webseiten bedroht.
- Mehrere Anbieter nehmen vorsorglich ihre Online-Angebote vom Netz – auch in der Schweiz.
- Betreiber sollen PHP-Sicherheitsupdates sofort einspielen lassen.
Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Grossteil des gesamten Internets basiert – von einfachen Blogs über grosse Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie Wordpress.
Wie unter anderem das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT) sowie das offizielle PHP-Sicherheitsteam berichten, handelt es sich um eine akute Notfallsituation, die Betreiber von Internetseiten in aller Welt zu schnellem Handeln zwingt.
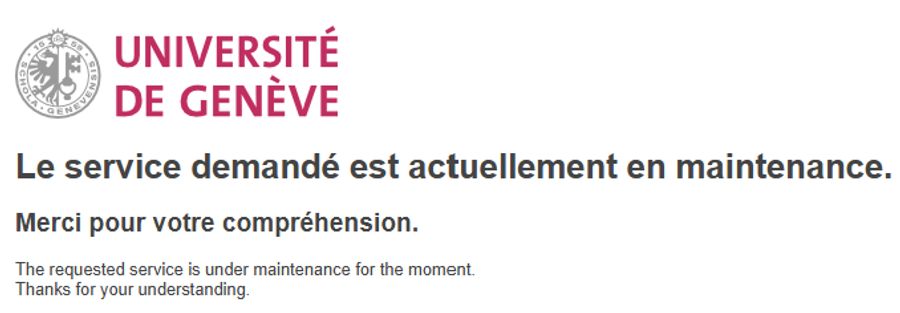
Infolge der entdeckten Sicherheitslücke haben in der Schweiz mehrere Anbieter ihre Portale vorsorglich abgeschaltet. So war zum Beispiel die Webseiten der Universität Genf am Mittwochabend nicht aufrufbar. Auch verschiedene Hosting-Anbieter haben ihre Webseiten abgeschaltet.
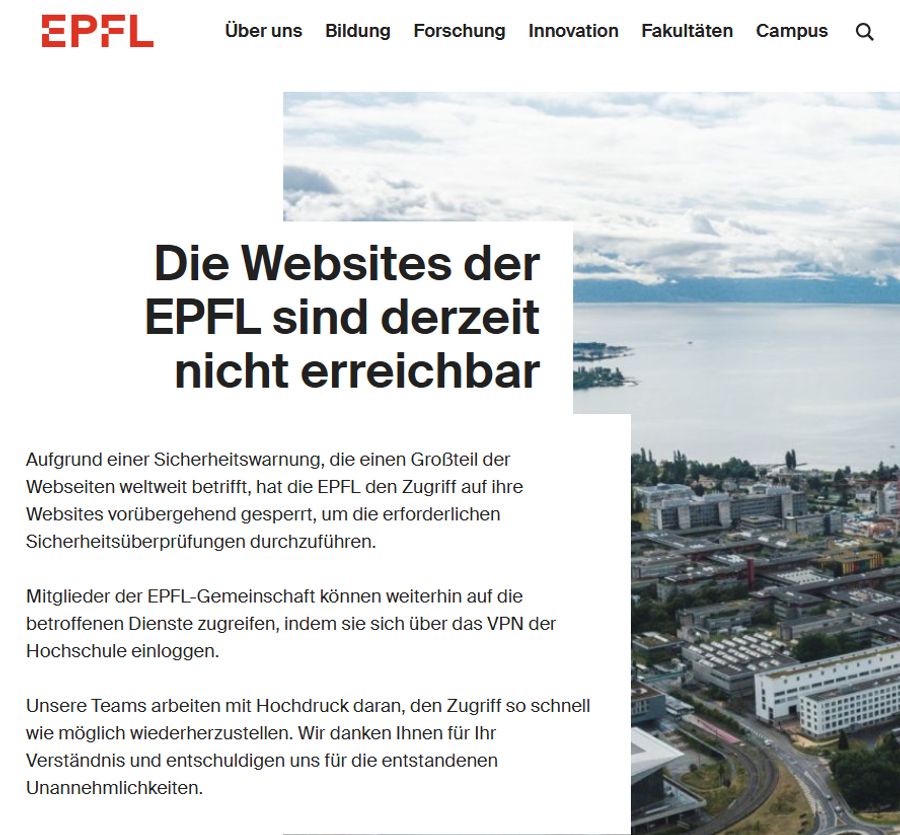
Bei jener der ETH Lausanne erscheint eine Meldung, dass die Seiten «derzeit nicht erreichbar» sind. Funktionieren tut sie aber trotzdem.
Der Kanton Basel-Stadt schaltete seine Webseiten wegen der PHP-Lücke ebenfalls präventiv ab, wie das Präsidialdepartement des Kantons mitteilte. Verschiedene Informationen und Dienstleistungen der Webseiten des Kantons waren daher nicht mehr zugänglich. Bisher sei kein sicherheitsrelevanter Vorfall aufgrund der PHP-Lücke registriert worden, hiess es im Communiqué weiter.
Im Tessin wurden vorübergehend ebenfalls einige kantonale Online-Dienste deaktiviert, wie es in einer Mitteilung hiess.
Auch ausser Betrieb war die Plattform Lodur, die für die Verwaltung zahlreicher Schweizer Feuerwehren genutzt wird, wie das kantonale Feuerwehramt des Wallis mitteilte. Lodur selbst gab an, seine Server vorsorglich offline geschaltet zu haben.
Die Nutzenden konnten weder auf die in Lodur gespeicherten Daten zugreifen noch die Änderungen an den Alarmgruppen vornehmen, die üblicherweise über diese Software vorgenommen werden. Dies bedeutet aber nicht zwangsläufig, dass die Alarmauslösesysteme selbst ausser Betrieb sind.
Extrem hohes Gefahrenpotenzial
Unter dem Namen «PHP2Shell» warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Programmiersprache, die unter den offiziellen Registriernummern CVE-2026-109618 und CVE-2026-109619 geführt werden.
Das Gefahrenpotenzial dieser Lücken ist demnach extrem hoch: Kriminelle Akteure können die Schwachstelle ausnutzen, um aus der Ferne eigenen Schadcode auf den betroffenen Servern auszuführen.
In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Das Bundesamt für Cybersicherheit (BACS) empfiehlt, «betroffene Systeme unverzüglich zu aktualisieren», heisst es auf der Webseite. «Prüfen Sie neben Webservern auch Anwendungen und Geräte, die PHP als integrierte Komponente verwenden.»
Die Prüfung dürfe sich nicht auf öffentlich erreichbare Webseiten beschränken. «HP kann auch Bestandteil von Verwaltungsoberflächen, internen Fachanwendungen, Hosting-Plattformen, Containern oder Appliances sein. Dabei ist den Betreibern nicht immer bekannt, dass das Produkt im Hintergrund PHP verwendet.»
Behörden und Spitäler deaktivieren Webseite
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um im grossen Stil ungeschützte Server im Internet aufzuspüren und anzugreifen.
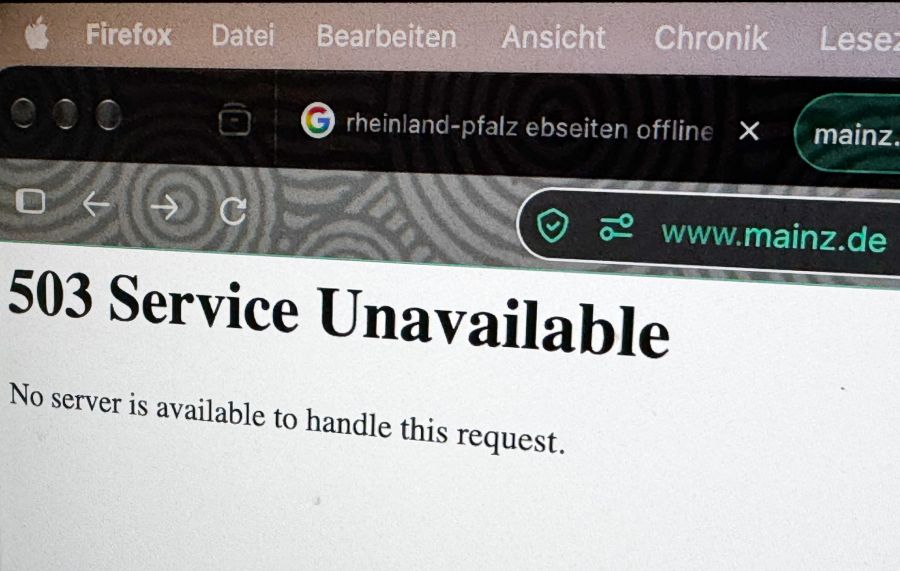
Die akute Bedrohungslage zeigt bereits konkrete Auswirkungen im öffentlichen Leben. Erste Gemeinden, Behörden, Universitäten und Spitäler haben auf die Warnungen der Sicherheitsbehörden reagiert und ihre Online-Angebote kurzfristig vom Netz genommen, um möglichen Angriffen zuvorzukommen.
Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen gilt derzeit höchste Alarmbereitschaft. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbietern in Verbindung zu setzen. Bereitgestellte Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Systeme müssten ohne jeden Verzug eingespielt werden.
Gravierende Sicherheitslage
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund.
Dennoch können Verbraucher indirekt betroffen sein – etwa durch vorübergehende Ausfälle von Onlinediensten oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten.
Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten derzeit rund um die Uhr daran, korrigierte Softwareversionen bereitzustellen und zu verteilen. IT-Sicherheitsfachleute betonen nachdrücklich, dass es sich bei diesem Vorfall ausdrücklich nicht um Routineupdates handelt, sondern um eine der gravierendsten Sicherheitslagen der letzten Jahre.