Ransomware: US-Regierung setzt 10 Mio. Kopfgeld nach Angriffen aus

Conti ist eine Ransomware, die von einer in Russland ansässigen Gruppe verbreitet wird. Nun hat die US-Regierung ein Kopfgeld von 10 Millionen ausgesprochen.
Das Wichtigste in Kürze
- 10 Millionen Dollar Kopfgeld hat die US-Regierung auf die Conti-Erpressergruppe ausgesetzt
- Conti ist eine Ransomware, die von einer Russland unterstützenden Gruppe verbreitet wird.
- Seit mehreren Wochen wird Costa Ricas Regierung von der Gruppe erpresst.
Die US-Regierung hat ein stolzes Kopfgeld auf die Anführenden einer Erpressergruppe, welche die Ransomware Conti verbreitet, ausgesetzt:
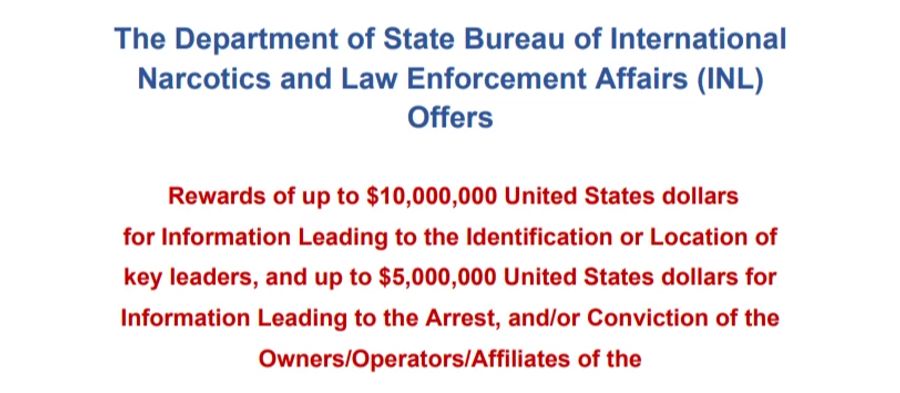
Zehn Millionen bietet das Aussenministerium für Informationen, «die zur Identifizierung oder Lokalisierung von Individuen führen, die eine Schlüsselrolle spielen». Bis zu fünf Millionen Dollar gibt es für Informationen, die zur Festnahme von Personen führen, die Teil eines Erpressungsmanövers waren. Dies heisst es in einer Mitteilung.
Ransomware Conti befällt Costa Ricas Regierung
Costa Rica wird seit mehreren Wochen von der Conti-Gruppe erpresst. Mitte April gab die Gesundheitsbehörde bekannt, von Contis Ransomware befallen zu sein. Mittlerweile sind gemäss «Bleeping Computer» weitere staatliche Einrichtungen betroffen, darunter das Finanz- und Arbeitsministerium. Ausserdem habe das gesuchte Team rund 672 Gigabyte interner Daten der Behörden publiziert.
Nach dem Beginn des Ukraine-Kriegs Ende Februar hatte die Gruppe angekündigt, die russische Regierung zu unterstützen. Sie veröffentlichte ein Statement, in dem sie drohte, alle Ressourcen einzusetzen, um die kritischen Infrastrukturen des Feindes anzugreifen.
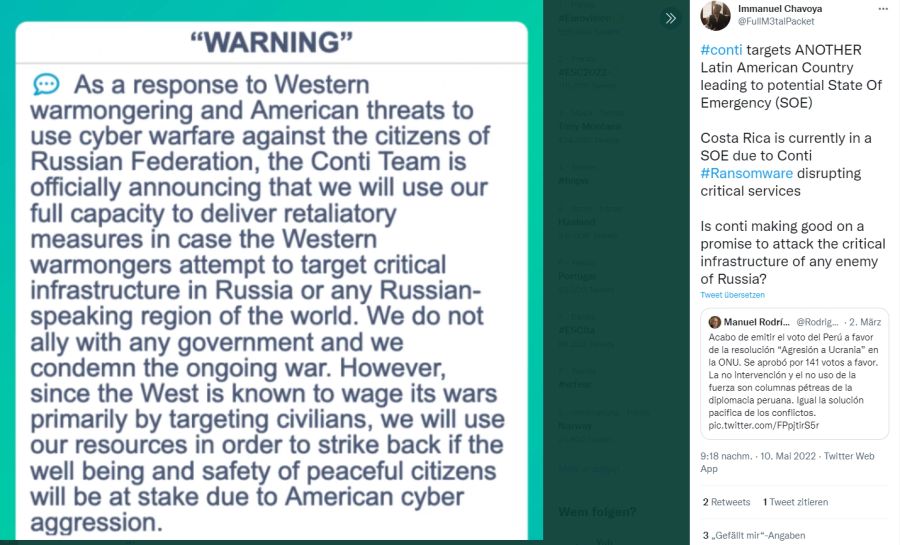
Danach veröffentlichte eine unbekannte Person auf Twitter mehr als 60'000 Chatnachrichten von Conti-Mitgliedern. Zudem wurden laut «Spiegel» technische Daten wie die Programmcodes der Ransomware geteilt.
Leak hält Conti nicht auf
Auch die Publikation all dieser geheimen Informationen hielt die Erpressergruppe nicht davon ab, ihre Aktivitäten fortzusetzen. Anfangs verlangte sie 10 Millionen Lösegeld von Costa Rica – ansonsten würden ihre Angriffe weitergehen.
Das Geschäftsmodell von Conti – «Ransomware as a Service» (RaaS) – ermöglicht Aussenstehenden, die Schadsoftware gegen Bezahlung zu verbreiten. Insofern können andere Kriminelle den Erpressungstrojaner anwenden und erhalten dafür Geld. Die US-Regierung hofft wohl auf baldige Informationen und bietet deshalb oben genannte Summen an.