Hacker dürfen bei E-Voting Test der Post praktisch nichts testen

Die Post lässt ihr E-Voting-System auf Sicherheitslücken testen. Die meisten gängigen Hacker-Methoden sind vom Test aber ausgeschlossen.
Das Wichtigste in Kürze
- Die Post lässt ihr E-Voting-System öffentlich auf Sicherheitslücken testen.
- Die meisten gängigen Hacker-Methoden sind allerdings ausgeschlossen.
- Die Initianten des E-Voting-Moratoriums reden von einer Farce.
Es hat sich als gängige Methode etabliert: Betreiber eines Computer-Systems rufen öffentlich dazu auf, gehackt zu werden. Wer es schafft, bekommt sogar noch Geld. Dafür ist danach das System auf Herz und Nieren geprüft durch unabhängige Aussenstehende und Sicherheitslücken können gestopft. So soll es auch beim E-Voting-System der Post geschehen.
«Einfach nur ein schlechter Witz!»
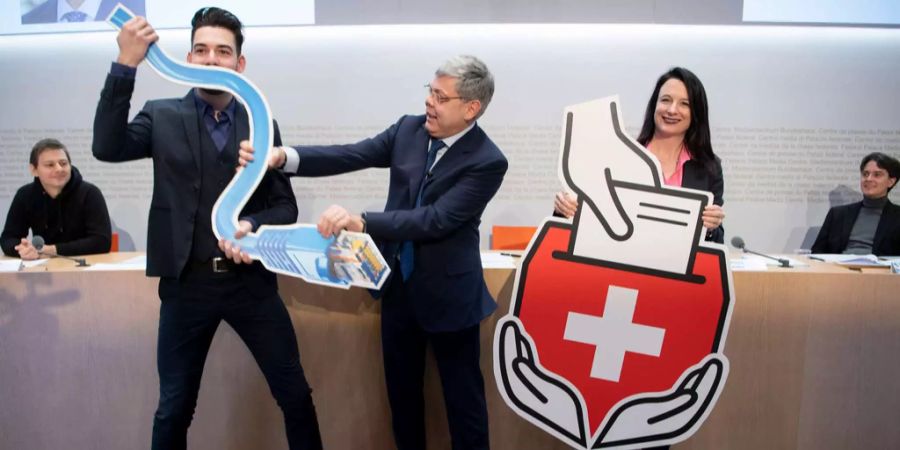
Das sei wichtig, sagt Nicolas A. Rimoldi, Kampagnenleiter der Volksinitiative für ein E-Voting-Moratorium. Das Vertrauen der Bevölkerung in die Demokratie dürfe nicht aufs Spiel gesetzt werden.
«Das wäre der Super-GAU, doch genau das macht die Post, indem sie alle realen Bedrohungen vom Test ausschliesst.»
Dieser Post ist nicht mehr verfügbar. Original anzeigen
Unter anderem dürfen keine Programme in die E-Voting-Geräte eingeschleust werden. Gefälschte Nachrichten, sogenanntes Social Engineering, ist verboten. Die Überlastung der Server (DDoS-Attacken) ist ausgeschlossen. «Der Test ist einfach nur ein schlechter Witz», ärgert sich Rimoldi.
Anleitung für Angreifer
«DDoS-Angriffe sind in letzter Zeit dauernd aufgetreten, das wird auch bei E-Voting nicht anders sein», glaubt Rimoldi. Es sei haarsträubend, denn mit den Ausschlüssen gebe die Post zu, dass sie gegen alle relevanten Bedrohungen nichts machen könne.
Schlimmer noch: «Die Post gibt damit einen Leitfaden heraus, wie sich ein potenzieller Angreifer verhalten muss.» Auf Social Media gehen die Wogen hoch unter den E-Voting-Kritikern und IT-Spezialisten. Die Post twittert zurück: Grundsätzlich gehe es im Test nicht darum, Angriffsszenarien zu testen, die bekannt seien.
Ist die Belohnung zu klein?
Rimoldi mag das nicht besänftigen: ««Es ist wirklich tragisch – eine reine Marketing-Aktion, die über offensichtliche Systemmängel hinwegtäuschen soll.» Hinzu komme nämlich, dass viel zu wenig Belohnung winke für das Aufdecken von Mängeln. «Ein Darknet-Hacker verdient wesentlich mehr als er bei dieser Prämie holen könnte.»
Obwohl Geld auch nicht alle E-Voting-Probleme löst: «Die USA hat unglaubliche Summen ausgegeben, aber selbst das angeblich sicherste System der Welt konnten Hacker innert zwei Stunden knacken.»
Rimoldi gewinnt dem Szenario dennoch etwas Positives ab: «Die Post gibt endlich offen zu, dass sie gegen alle relevanten Bedrohungen nichts machen können – danke für diese Ehrlichkeit.»