Attacke auf Metzg in Köniz: Darum sind Kühlsysteme leicht angreifbar

Cyberangriffe auf Kühlsysteme haben nun auch die Schweiz erreicht. KI macht diese noch einfacher. Experte Martin Gwerder erklärt, wo die Schwachstellen liegen.
Das Wichtigste in Kürze
- Die Hackerangriffe auf Kühlsysteme ziehen immer grössere Kreise. Bis in die Schweiz.
- Experte Martin Gwerder sieht ein grosses Problem darin, dass die betroffenen Firmen sich zu wenig um IT-Sicherheit kümmern.
- Und er findet es fraglich, dass Steuerungen von Industrieanlagen direkt aus dem Internet erreichbar sein müssen.
Jetzt hat es auch die Schweiz getroffen!
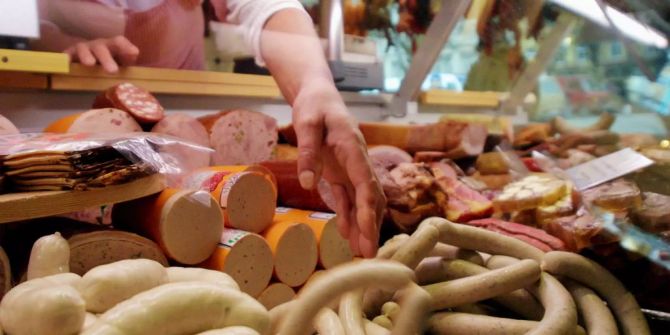
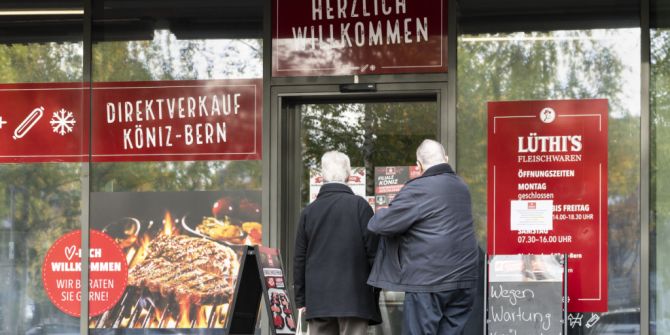
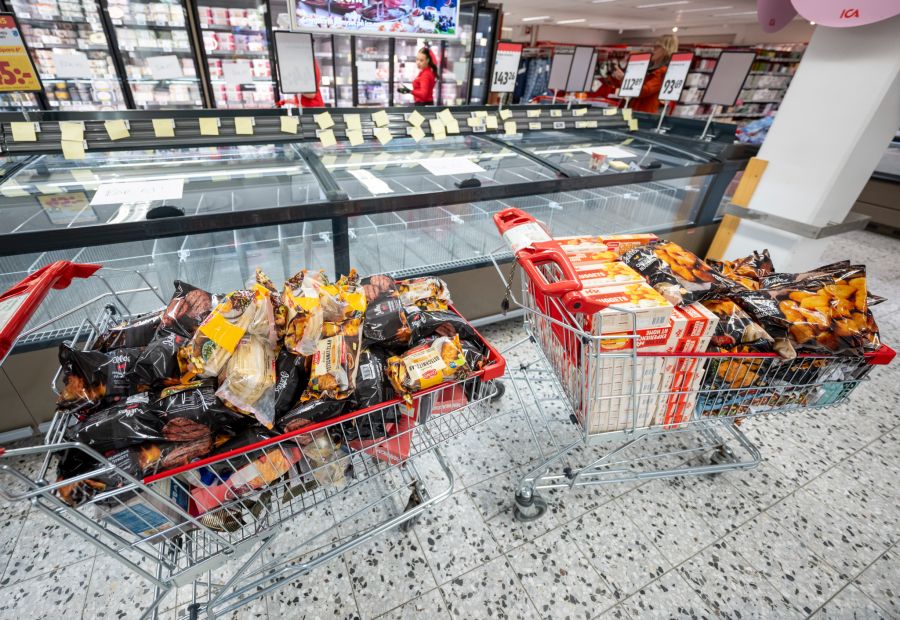
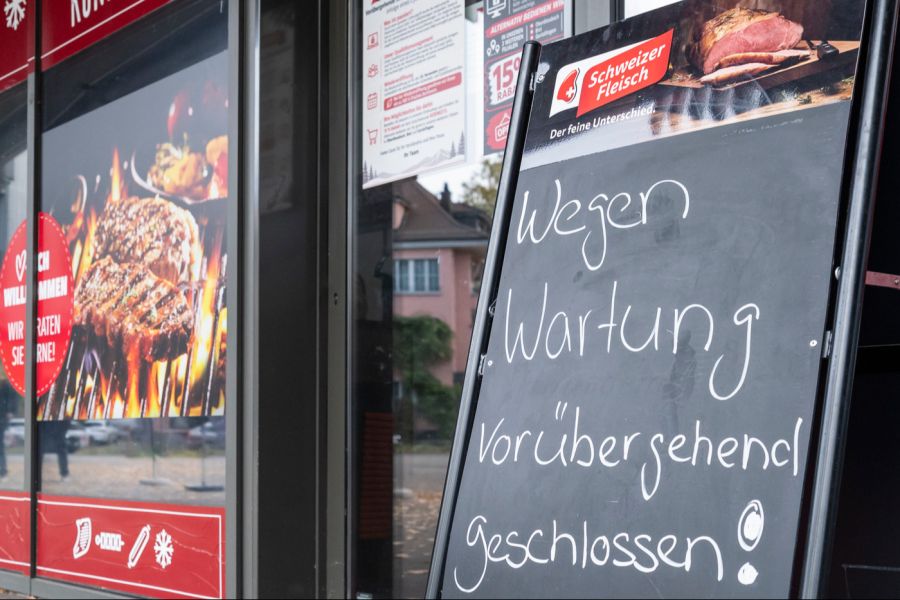
Gestern Donnerstag wurde bekannt, dass eine Metzgerei in Köniz BE Opfer eines Cyberangriffs auf Kühl- und Tiefkühlanlagen geworden ist.
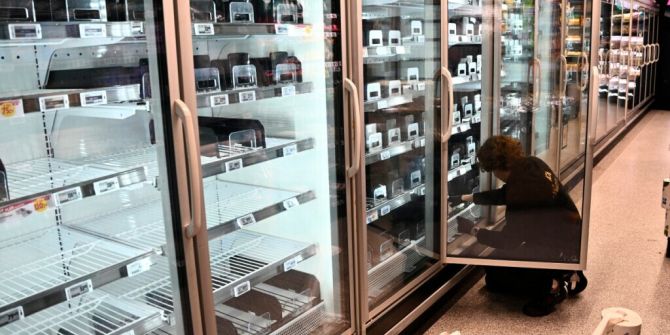
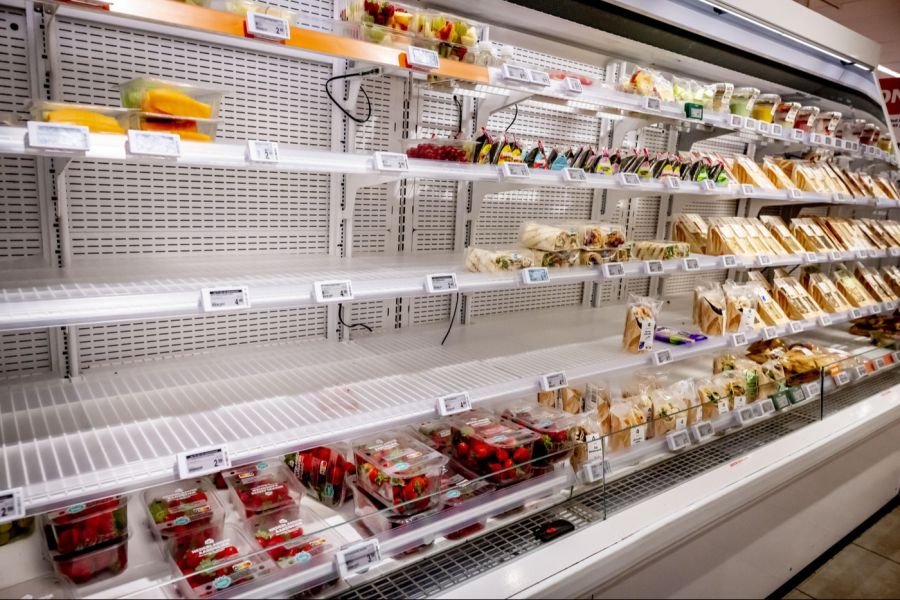
Die Angreifer hatten die elektronische Steuerung der Anlagen manipuliert. Das Geschäft musste schliessen. Denn die Temperatur im Tiefkühler war auf 50 bis 70 (!) Grad angestiegen.
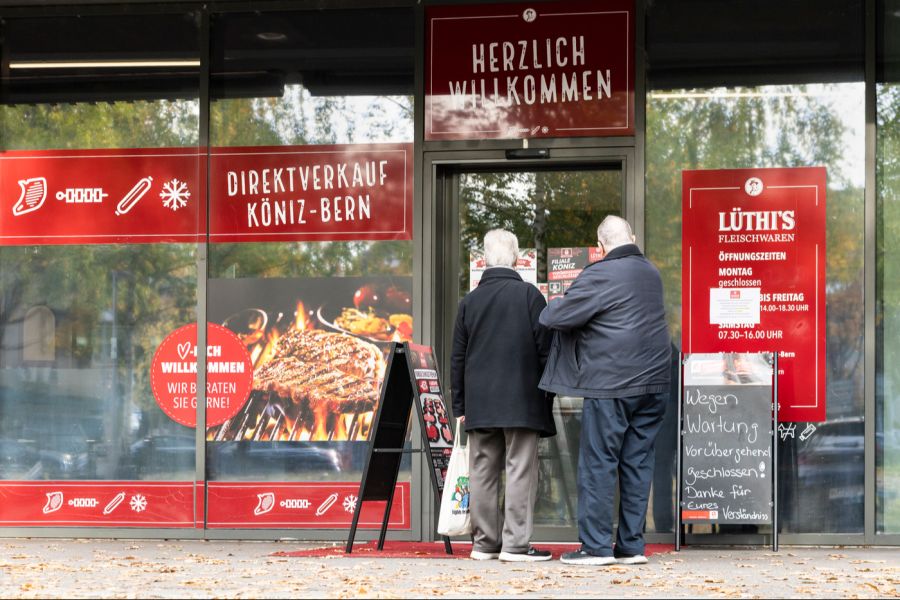
Damit reiht sich «Lüthi's Fleischwaren» in eine Reihe von Cyberangriffen auf Kühl- und Gefriersysteme in mehreren europäischen Ländern ein.
Seit Mitte Oktober werden gezielt Supermärkte und Lebensmittelbetriebe attackiert. Die Angreifer sorgen aus der Ferne dafür, dass die Temperatur in Kühlschränken und Tiefkühltruhen steigt, sodass die Ware verdirbt.
Auch Babyfon ist angreifbar
Bislang ist unklar, wer hinter den Attacken steckt. Der Kreml bestreitet es jedenfalls. Die prorussische Gruppe «NoName057(16)» bekennt sich zu den Attacken, Belege fehlen aber.
Doch weshalb geraten ausgerechnet Kühlanlagen ins Visier von Hackern?
Für Martin Gwerder von der Fachhochschule Nordwestschweiz greift es zu kurz, sich allein auf Kühlsysteme zu konzentrieren. «Grundsätzlich ist jede vernetzte Infrastruktur, vom Babyfon bis zum Kernkraftwerk, potenziell angreifbar.» Dies sagt der Dozent für Systemtechnik und Sicherheit gegenüber Nau.ch.
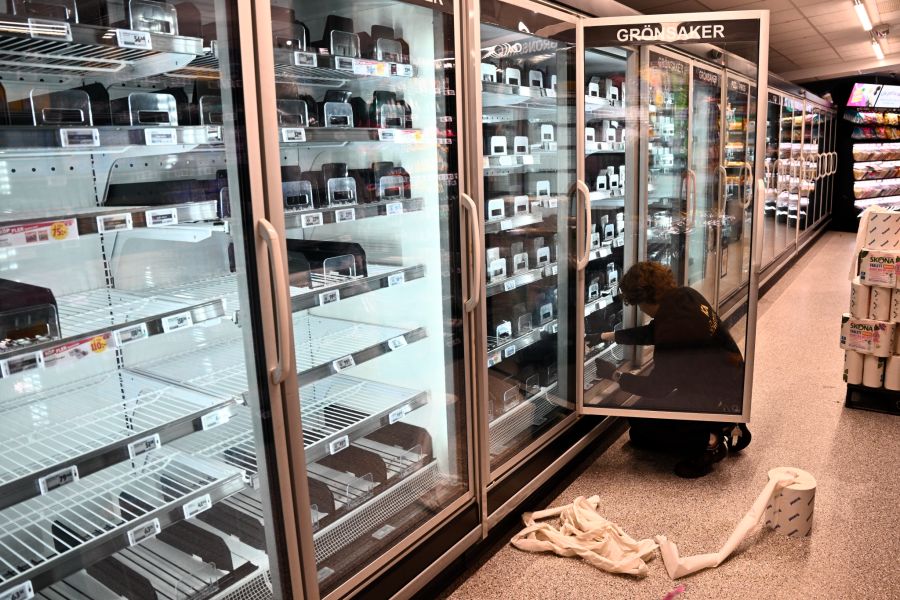
Kühlsysteme gehören zur sogenannten Operational Technology (OT). Das sind technische Systeme, die physische Prozesse steuern oder überwachen. Sie kommen in diversen Bereichen zum Einsatz – vom Detailhandel über die Industrie bis hin zu Spitälern.
Eine wesentliche Schwachstelle sieht Gwerder darin, dass solche Systeme häufig von Unternehmen betrieben werden, deren Kerngeschäft nicht die IT-Sicherheit ist. Im Detailhandel etwa stehe der Verkauf im Vordergrund, nicht die Absicherung der technischen Infrastruktur.
«Die grössten Gefahren sind deshalb dort zu suchen, wo keine etablierte Sicherheitskultur vorhanden ist», so der Experte.
Besonders betroffen seien kleinere Industrie- und Gewerbebetriebe, die Landwirtschaft, aber auch Privatpersonen.
Wie gravierend die Folgen sein können, zeigen die bisherigen Vorfälle. Die Metzgerei in Köniz kann frühestens am 20. November wieder öffnen, das ganze Fleisch musste weggeworfen werden.
Angreifer suchen nach den einfachsten Zielen
Gerade bei Industrieanlagen stelle sich die Frage, weshalb deren Steuerungen überhaupt direkt aus dem Internet erreichbar sein müssten, so Gwerder.
«Sichere Fernwartung, eine vernünftige Netzwerksegmentierung, regelmässige Updates und die Einschränkung von Zugriffsrechten sind keine neuen Konzepte», sagt der Experte.
Auch das Bundesamt für Cybersicherheit (BACS) beobachtet, dass Cyberkriminelle häufig opportunistisch vorgehen.
Sie suchen nach Organisationen, bei denen sie mit möglichst wenig Aufwand möglichst viel erreichen können. Die grösste Sicherheitslücke sei deshalb oft ein fehlender oder unzureichender Grundschutz.
Konkret bedeutet das: Sicherheitsupdates werden nicht rechtzeitig installiert, bekannte Schwachstellen bleiben bestehen und Zugänge sind teils nur durch ein Passwort geschützt.
Gwerder verweist in diesem Zusammenhang auch auf Suchmaschinen wie Shodan oder Censys. Diese ermöglichen es, innert Sekunden weltweit nach Schwachstellen und Geräten zu suchen, die direkt aus dem Internet erreichbar sind.
«Wenn ein Angreifer lediglich möglichst viel Schaden anrichten will, sind solche ungeschützten Systeme ein gefundenes Fressen.»
KI verschärfe die Situation. Gemäss Gwerder sind die Kosten für Cyberangriffe durch den Einsatz von KI massiv gesunken. Zudem könnten durch KI «auch weniger qualifizierte Angreifer Fähigkeiten erlangen, für die früher erhebliche Fachkenntnisse notwendig waren», warnt er.
Wie gut ist die Schweiz geschützt?
Das BACS betont auf Anfrage, dass der Schutz kritischer Infrastrukturen eine Gemeinschaftsaufgabe von Bund, Kantonen und Betreibern sei.
Dabei gelte das Prinzip der Eigenverantwortung: Die Unternehmen und Organisationen müssten ihre Systeme selbst schützen, Risiken beurteilen und sich auf mögliche Vorfälle vorbereiten. Der Bund unterstütze und koordiniere diese Bemühungen.
Für Gwerder ist entscheidend, dass die Bereitschaft da ist, genügend in die Sicherheit zu investieren.
So würden manche Unternehmen zwar viel Geld für teure Firewalls ausgeben. Gleichzeitig aber beim Personal sparen, das diese konfigurieren, überwachen und die restliche Infrastruktur absichern müsste.
Das BACS empfiehlt deshalb, Systeme nur dann direkt übers Internet erreichbar zu machen, wenn dies zwingend notwendig ist. Wo solche Verbindungen bestehen, seien geeignete Schutzmechanismen wie Firewalls und restriktive Zugriffskontrollen erforderlich.
Bund warnt vor Folgen für Spitäler
In anderen Bereichen könnte ein solcher Ausfall wie in der Metzgerei in Köniz noch schwerwiegendere Konsequenzen haben.
Das Bundesamt für Cybersicherheit warnt etwa vor möglichen Folgen in Spitälern. Fällt dort die Klimatisierung von Operationssälen oder eines Rechenzentrums aus, müssten Eingriffe verschoben werden. Auch Blutprodukte, Medikamente und Laborproben könnten durch zu hohe Temperaturen unbrauchbar werden.
Ein solcher Angriff könnte damit «unmittelbar die Patientensicherheit gefährden.»