Crowdstrike: Informatiker müssen nach IT-Panne Überstunden machen

Eine fehlerhaftes Update bei der IT-Firma Crowdstrike legt weltweit Millionen von Geräten lahm. Nun wird klar: Jedes Gerät musste manuell geflickt werden.
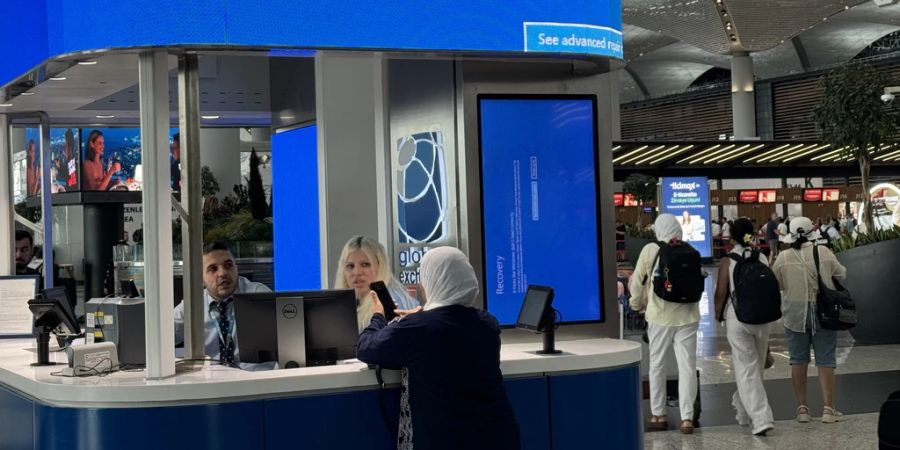
Das Wichtigste in Kürze
- Ein globales IT-Update legte 8,5 Millionen Windows-Geräte lahm.
- Crowdstrike zog das fehlerhafte Update zwar zurück, doch die Arbeit bleibt.
- Informatiker weltweit kämpfen weiterhin mit den Folgen des Ausfalls.
- IT-Experten ordnen den Mehraufwand gegenüber Nau.ch ein.
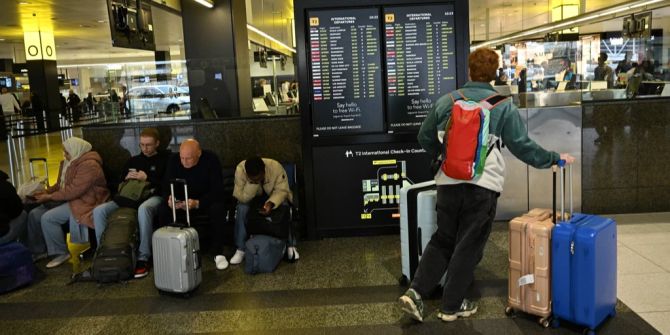
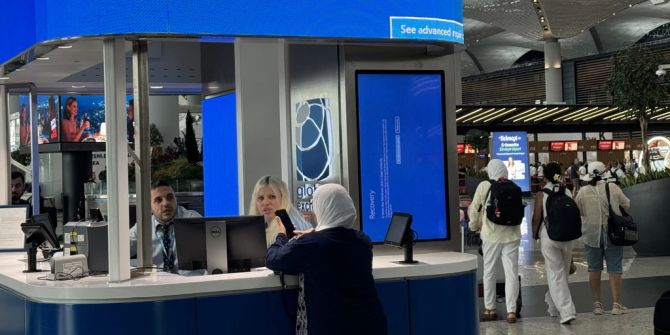
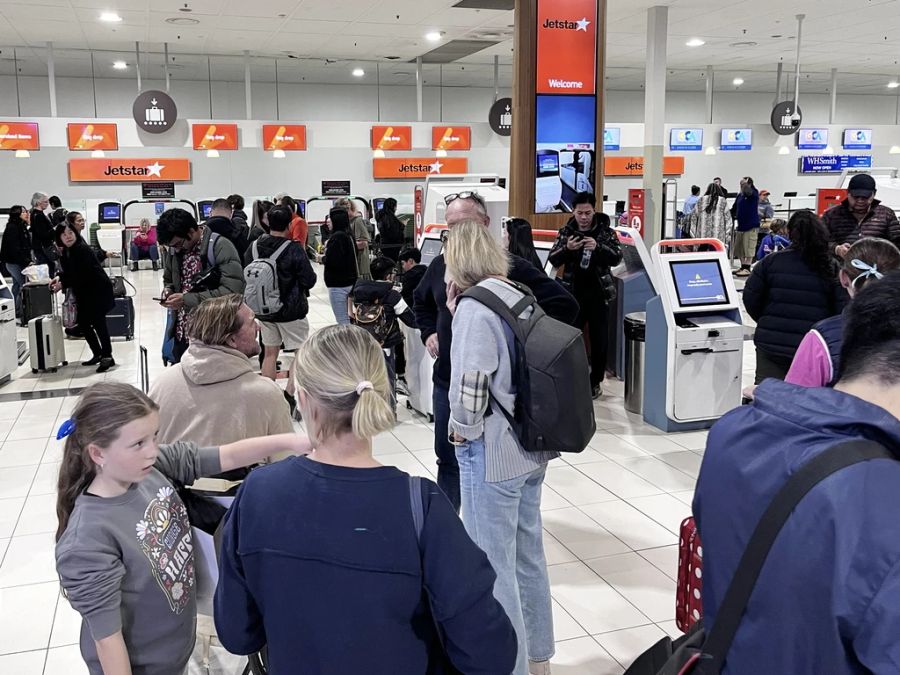
Am Freitag stand die Welt für einen Moment still: Zahlreiche Flugzeuge blieben am Boden, Spitäler mussten Operationen verschieben und TV-Sender konnten nicht senden. Schuld daran war ein globaler IT-Ausfall.
Ausgelöst wurde dieser durch ein fehlerhaftes Update bei der US-amerikanischen Cybersicherheits-Firma Crowdstrike mit rund 29'000 Kunden weltweit. Als Kettenreaktion waren wegen des fehlerhaften Updates laut Schätzungen rund 8,5 Millionen Geräte mit Microsoft Windows betroffen.
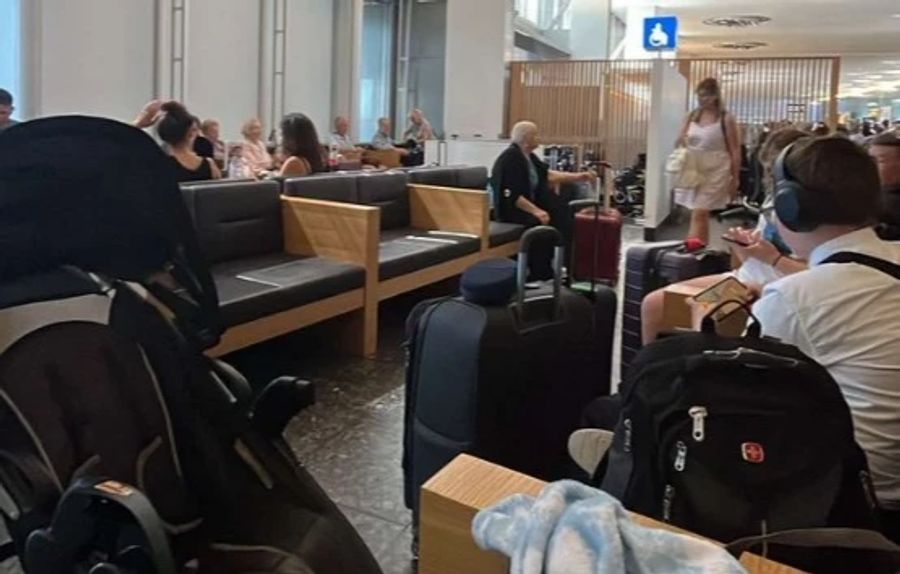
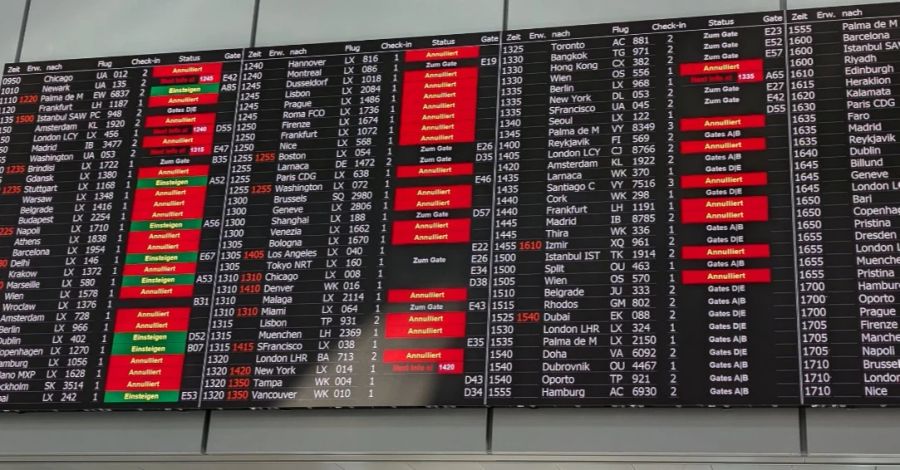
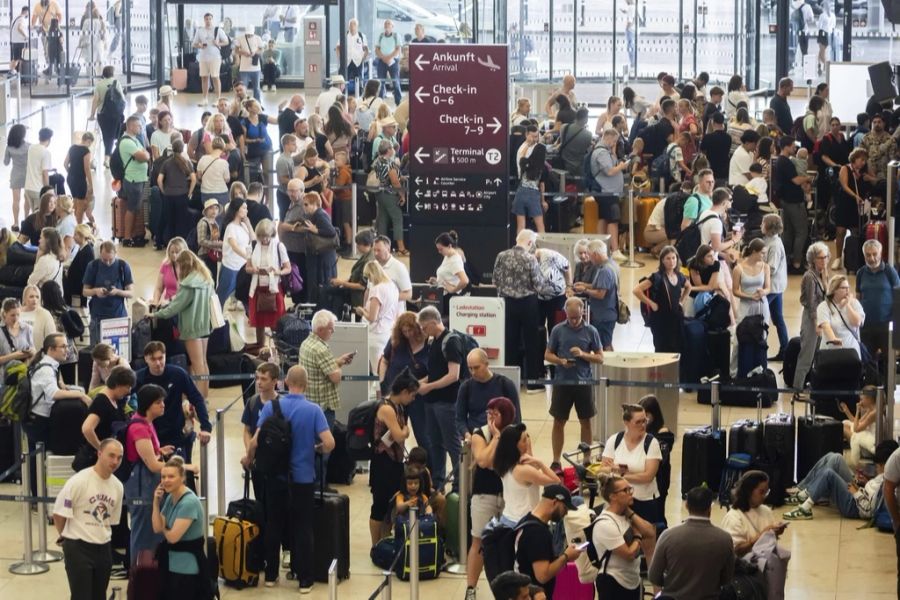
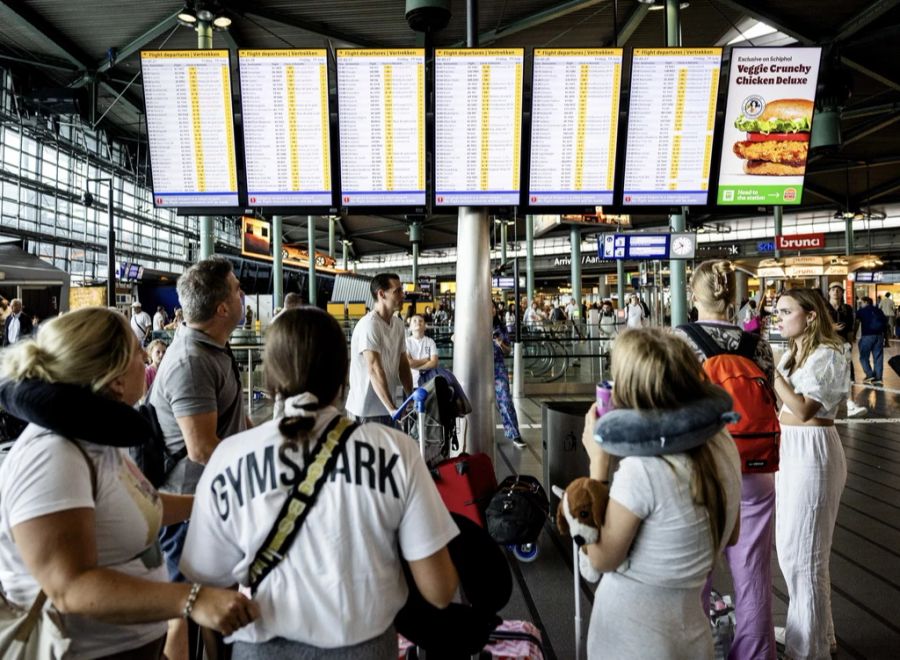
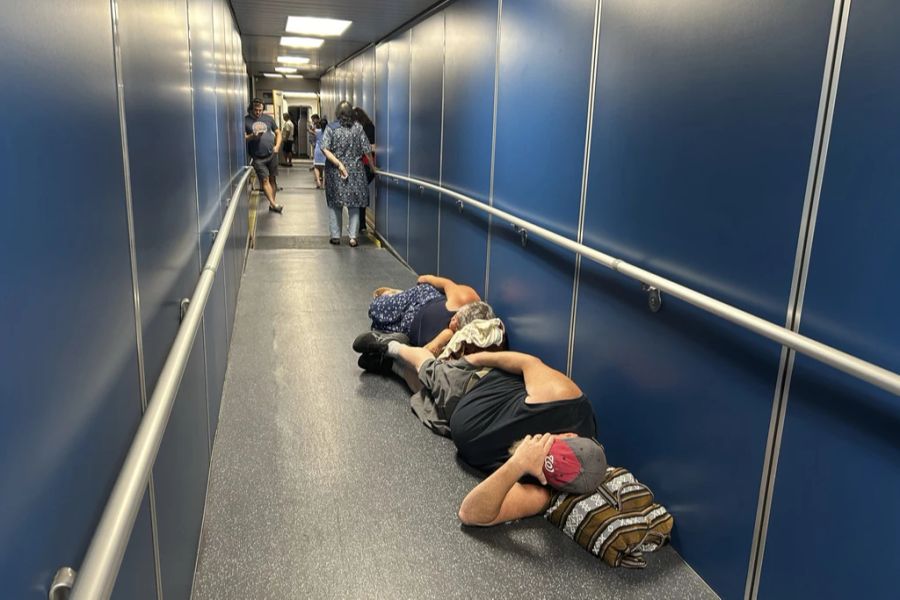
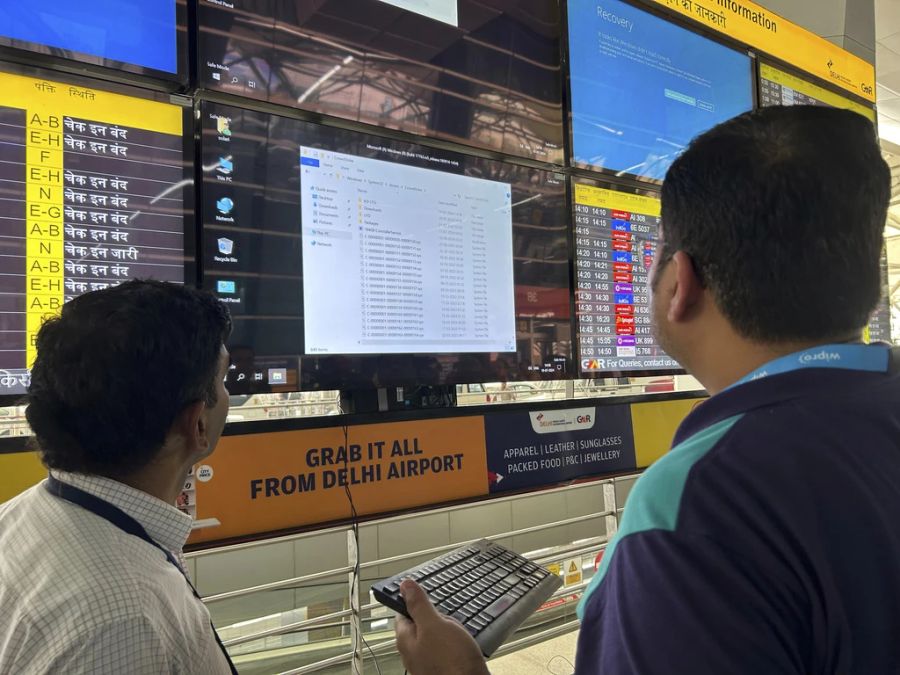
Crowdstrike-CEO George Kurtz gab innert weniger Stunden Entwarnung: Crowdstrike habe das fehlerhafte Update zurückgezogen, die Systeme sollten nun allmählich wieder anlaufen.
Informatiker auf den Barrikaden
Doch ganz so einfach ist es nicht. Informatiker auf der ganzen Welt hatten das ganze Wochenende über beide Hände voll zu tun. Auf der Plattform Reddit äussern sie ihren Unmut.
«Ich bin mehr als nur angepisst, ich bin richtig wütend», schreibt einer. Er sei stundenlang damit beschäftigt, die Probleme zu beheben. «Unser Team wird Zehntausende von Dollar für Überstunden ausgeben, ganz zu schweigen von der verlorenen Produktivität.»
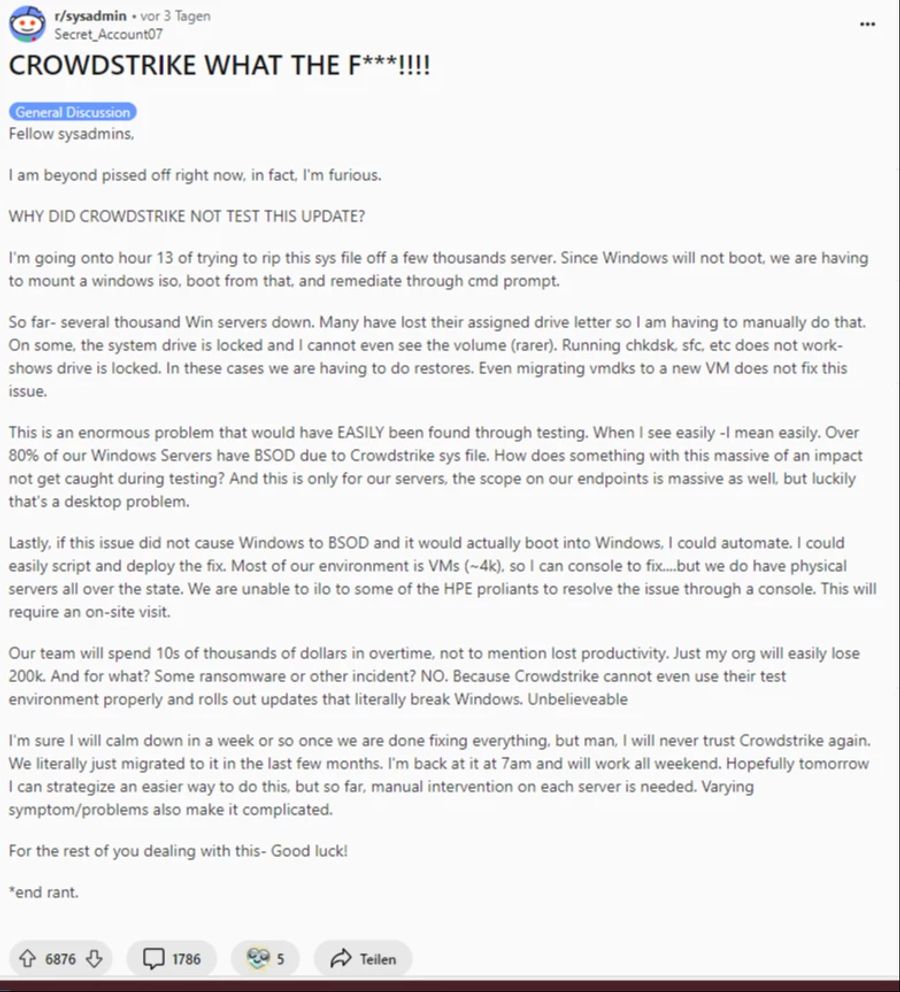
Von Crowdstrike fühlt sich der Informatiker vernachlässigt. Er kann nicht verstehen, warum das Update nicht genug getestet wurde.
Andere Informatiker schliessen sich seiner Wutrede an. Dass der Crowdstrike-CEO öffentlich sagte, man habe die Probleme behoben, bezeichnen sie als «Witz».
Experte bestätigt: Manueller Aufwand erforderlich
Der Schweizer Cybersecurity-Experte Marc Ruef von der Firma Scip bestätigt gegenüber Nau.ch: «Es wird nun manueller Aufwand erforderlich, da in den meisten Fällen jedes System vor Ort wieder instand gebracht werden muss.»
Er kann daher den Frust der Informatiker verstehen. «Das einzelne Anpassen der Systeme ist zeitintensiv. Das ist bei mobilen Geräten und Servern in abgelegenen Server-Räumen mit zusätzlichen Herausforderungen verbunden.»
Konkret benötigt man pro Gerät rund fünf bis zehn Minuten, so Ruef. «Im Idealfall werden aber noch zusätzliche Funktionstests gemacht, die den Aufwand durchaus verdoppeln können.»
Theoretisch gebe es zwar technische Möglichkeiten, solche Anpassungen automatisiert über das Netzwerk vorzunehmen. «Dies ist aber mit anderen Herausforderungen verbunden und in den meisten Umgebungen weder vorgesehen noch umsetzbar», so Ruef.
Man könne davon ausgehen, dass ein Grossteil der über acht Millionen Geräte inzwischen wieder funktionstüchtig sei. Aber: «Es wird sicher noch das eine oder andere Gerät, das nur spärlich genutzt wird, mit diesem Problem zu kämpfen haben.»
Crowdstrike vernachlässigte Qualitätskontrolle «sträflich»
Der IT-Experte kritisiert: «Crowdstrike hat die Qualitätskontrolle sträflich vernachlässigt. Kunden haben ihnen zu sehr vertraut, die Software zu nah ans Betriebssystem gelassen.» Dabei seien die technischen Risiken oft ausgeblendet worden und man habe keine Qualitätssicherung vorgenommen.
Ruefs Fazit: «Dieser Fall illustriert mit voller Wucht, wie vielschichtig, komplex und fragil die Technologie geworden ist.»
Experte: «Hätte verhindert werden können»
Sandro Nafzger, CEO der Schweizer Cybersecurity-Firma Bug Bounty Switzerland, erklärt ergänzend: «Laut dem Anbieter liegt das Problem an einer einzigen fehlerhaften Datei. Diese wurde durch ein Update automatisch an die Nutzer geschickt und installiert.»
Zwei Punkte müssen nun diskutiert werden. «Die Nutzer der Software geben dem Unternehmen nahezu vollen Zugriff auf ihre Computer.» Der Vorfall zeige nun, dass das ein erhebliches Risiko sein könne.
Und: «Es scheint, dass der verantwortliche Fehler relativ einfach hätte entdeckt werden können. Man muss sich also fragen, warum der Fehler nicht entdeckt wurde und wie die Tests verbessert werden müssen.»
Wichtig sei, dass IT-Systeme und -Lösungen «kontinuierlich und proaktiv» getestet werden, sagt Nafzger. «Um allfällige Schwachstellen zu entdecken, bevor sie Schaden anrichten können.»
Dieser Milliardär steckt hinter Crowdstrike
Der Kopf hinter dem Unternehmen Crowdstrike ist CEO und Co-Gründer George Kurtz. Das Unternehmen beschäftigt inzwischen über 8000 Mitarbeitende und weist einen Börsenwert von satten 74,2 Milliarden Franken auf.
Laut «Forbes» beträgt Kurtz’ Privatvermögen inzwischen über drei Milliarden Franken.
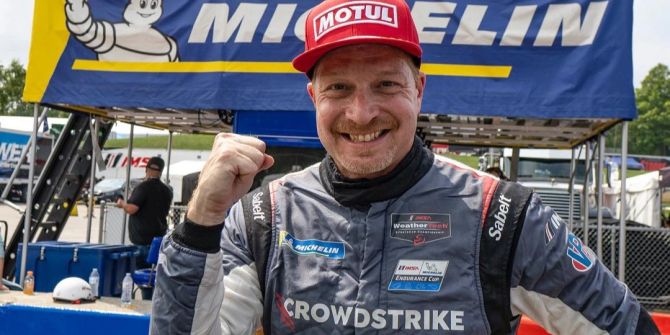
Dieses Geld investiert er gerne in sein grosses Hobby. Nicht nur ist Kurtz Investor verschiedener Autorennteams, er sitzt auch gerne selbst am Steuer von Rennautos.
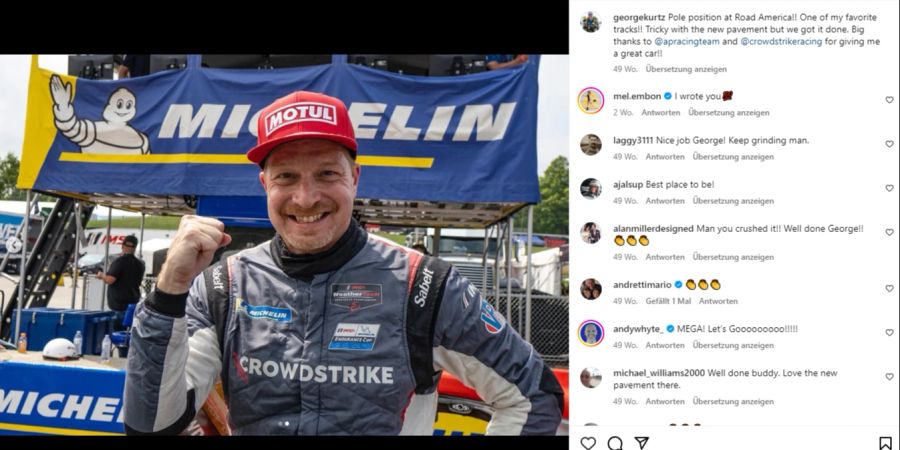
Seine Erfolge beim Amateurrennen teilt er gerne auf Instagram. Doch seit dem Mega-IT-Ausfall tummeln sich dort fiese Kommentare.
Ein Nutzer schreibt zynisch: «Ich schätze, George wird in den nächsten Wochen keine Rennen mehr fahren. Nachdem er einen Grossteil der Weltwirtschaft zerstört hat. Danke, George.»