E-Voting-System weist laut Post keine kritischen Lücken auf

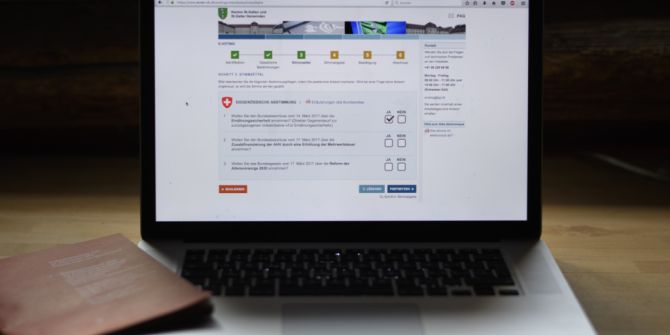
Das E-Voting-System der Post hat einen öffentlichen Sicherheitstest bestanden. Ethische Hackerinnen und Hacker fanden bei der Prüfung keine «kritischen Schwachstellen». Die Beteiligung an dem Test war zudem deutlich höher als im Vorjahr.
Ethische Hackerinnen und Hacker durchdringen mit legaler Erlaubnis IT-Systeme, um Sicherheitslücken aufzudecken, bevor Kriminelle sie ausnutzen können. Im Falle der Post prüften sie das System während knapp drei Wochen im Juli des laufenden Jahres, wie die Post am Donnerstag mitteilte. Der öffentliche Intrusionstest fand auf einer identischen Kopie des Abstimmungssystems statt, auf der der gesamte Ablauf einer Stimmabgabe simuliert wurde.
Die Beteiligung an dem Test nahm im Vergleich zu 2025 deutlich zu. Es erfolgten über 403'000 Zugriffe von 5479 IP-Adressen aus 107 Ländern. Im Vorjahr waren es 2600 IP-Adressen aus 54 Ländern gewesen.
Von 85 eingegangenen Meldungen bestätigte die Post sechs Befunde. Darunter waren eine Schwachstelle mit dem Schweregrad «hoch» und eine mit «mittel». Bei den übrigen handelt es sich um Befunde mit tiefem Schweregrad.
Der Befund mit dem Schweregrad «hoch» hätte die Verfügbarkeit des Abstimmungsservers beeinträchtigen können, jedoch nicht die Sicherheit der abgegebenen Stimmen. Die digitale Urne habe den Angriffen jedoch trotz deutlich höherer Beteiligung als noch im vergangenen Jahr standgehalten, teilte die Post weiter mit.
Für die gemeldeten Schwachstellen («Bugs») zahlt die Post jeweils Belohnungen aus – im Rahmen des diesjährigen Tests wurden dabei rund 38'000 Franken an Hackerinnen und Hacker ausbezahlt.