Sicherheitslücke bei Kundenportal von Postauto entdeckt

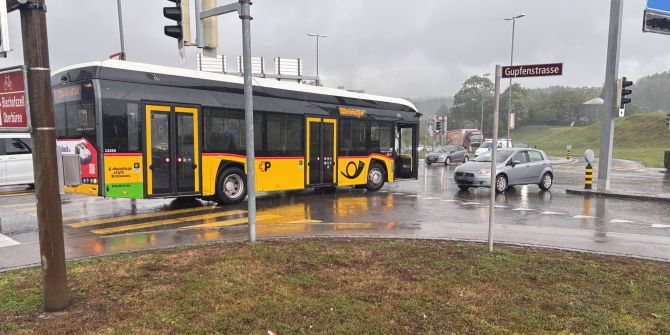
Im Kundenportal von Postauto wurden Sicherheitslücken entdeckt. Kundendaten konnten im Internet heruntergeladen werden.

Das Wichtigste in Kürze
- Im Kundenportal von Postauto wurden Sicherheitslücken entdeckt.
- Demnach konnte man im Internet auf Dokumente von Kunden zugreifen und diese herunterladen.
- Der Fehler konnte umgehend behoben werden.
Beim Postauto-Kundenportal ticketcontrol.ch ist gemäss einem Bericht von SRF eine Sicherheitslücke entdeckt worden. Dokumente von Kundinnen und Kunden nach einer Ticketkontrolle waren demnach im Internet zugreifbar und konnten heruntergeladen werden.
Gemäss der Webseiten-Betreiberin Postauto konnte das Leck unterdessen behoben werden. «Wir wurden von SRF darauf hingewiesen, dass eine externe IT-Sicherheitsfirma SRF auf den Fall aufmerksam gemacht hat.» Das teilte Postauto der Nachrichtenagentur Keystone-SDA auf Anfrage mit.
Sicherheitslücke in der Datenverarbeitung
Die Sicherheitslücke habe dazu geführt, dass Daten ungeschützt in einem Zwischenspeicher landeten. Dort wurden sie nicht wie vorgesehen automatisch gelöscht, so Postauto. «Wir bedauern die Sicherheitslücke sehr, Datenschutz hat bei uns höchste Priorität.»

Bei ticketcontrol.ch handelt es sich um eine Plattform für Kundinnen und Kunden von Postauto. Für Leute die nach einer Ticketkontrolle Fragen an die Inkassostelle von Postauto richten oder eine Fristverlängerung beantragen wollen. Die Sicherheitslücke betraf das Kontaktformular auf der Internetseite.
Fehler umgehend behoben
Postauto geht davon aus, dass in der Zeit zwischen Mai 2021 und Januar dieses Jahres 1776 Daten ungeschützt waren. Ob Daten missbräuchlich abgezogen wurden, wird aktuell noch untersucht. Die ersten Analysen hätten gezeigt, dass es 745 Zugriffe auf die Daten gab, teilte Postauto mit. Dabei habe es sich um automatisierte Zugriffe hauptsächlich von zwei IT-Sicherheitsfirmen gehandelt.

Der Fehler sei nach dem Hinweis von SRF umgehend behoben worden. «Wir bedauern den Vorfall sehr und sind nun daran, die Lehren daraus zu ziehen. Dies damit ein solcher Fehler nicht wieder vorkommt», so Postauto.
Zweifel an der Sicherheit der Einträge
Der Vorfall reiht sich ein in eine Serie von in letzter Zeit bekannt gewordener Datenschutzprobleme. Erst Anfang dieser Woche ist ein Datenleck in der zentralen ÖV-Ticket-Verkaufsplattform bekannt geworden. Einem externen IT-Spezialisten ist es gelungen, innerhalb weniger Tage rund eine Million Datensätze abzufragen. Die geleakten Datensätze enthielten Informationen über gekaufte Billetts und/oder die Gültigkeitsdauer von Abonnements.

Vergangene Woche hat der Eidgenössische Datenschutzbeauftragte ein formelles Verfahren eröffnet. Dies wegen Zweifeln an der Sicherheit der Einträge im nationalen digitalen Organspende-Register der Stiftung Swisstransplant. Es soll demnach möglich gewesen sein, eine Person ohne deren Wissen zum Organspender zu machen. Dies laut einer Recherche der Sendung «Kassensturz» von Fernsehen SRF soll