E-Voting: IT-Experten skeptisch wegen Sicherheitslütcke

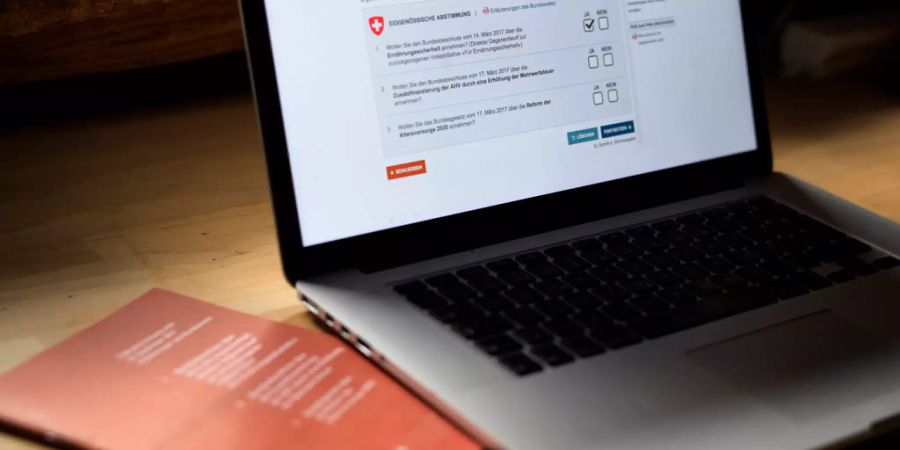
Gestern Dienstag wurde bekannt, dass das E-Voting-System der Post eine gravierende Sicherheitslücke aufweist. IT-Experten sind nicht überrascht.
Das Wichtigste in Kürze
- Eine grobe Sicherheitslücke im E-Voting-System wurde entdeckt.
- Experten begegnen dem Projekt weiterhin mit Stirnrunzeln.
E-Voting-System der Post scheint unter keinem guten Stern zu stehen. Gestern Mittwoch wurde bekannt, dass das System gravierende Mängel aufweist. Die kanadische Forscherin Sarah Jamie Lewis entdeckte das Sicherheitsloch.
Durch die Lücke im System liessen sich Stimmen fälschen, ohne dass das System dies bemerken würde. Die Post wertete die Entdeckung als «wertvolle Ergebnisse». IT-Sicherheits-Experten sind weniger euphorisch.
Schwerwiegende Lücke bei E-Voting
Melchior Limacher sagt: «Die Lücke ist schwerwiegend.» Er ist Senior Cyber Security Consultant bei der Firma Infoguard. Mitarbeitende der Post hätte laut Limacher unbemerkt Stimmen manipulieren können.
Der Sicherheitsexperte rät aber zu Gelassenheit. «Es ist normal, dass sich Fehler in Software einschleichen.» Die IT-Sicherheit sei ein Prozess, der nie abgeschlossen ist. Ein Punkt macht Limacher aber skeptisch.
Laut der Post wusste die Firma Scytl, die das System entwickelt, bereits sei 2017 von der Lücke. «Dass eine scheinbar bekannte Lücke nicht richtig behoben wurde, lässt aufhorchen», so Limacher. Er kenne aber nicht alle Details, weswegen seine Aussage sehr spekulativ sei.
Entspricht nicht den Anforderungen
Harscher klingt es bei den prominenten Kritikern des E-Voting. «Das System entspricht nicht den Anforderungen für den Betrieb einer kritischen Infrastruktur», sagt Rechtsanwalt Martin Steiger, Sprecher der Digitalen Gesellschaft.
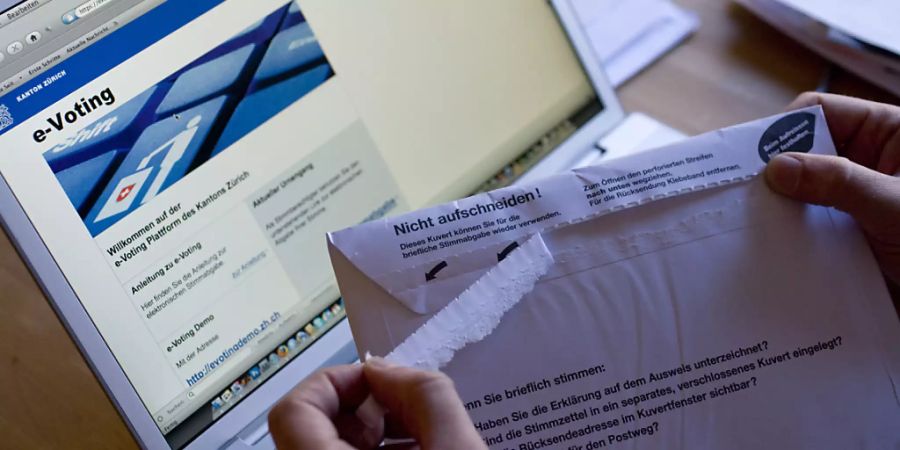
Diese setzt dezidiert gegen das E-Voting ein. Laut Steiger hat eindeutig die Qualitätssicherung versagt. Zudem: «Die Post verharmlost einmal mehr ein Sicherheitsproblem beim E-Voting.» Das Vertrauen in die Demokratie würde aufs Spiel gesetzt.
Das Sahnehäubchen sei, dass Lewis, die die Lücke aufdeckte, gar nicht Teil des halb-öffentlichen Tests sei. Die Post stellte rigide Forderungen an Interessierte, die das System testen wollten. Diese Bedingungen wurden stark kritisiert.
Zweifel an Kompetenz
Ins selbe Hörn bläst Volker Birk vom Chaos Computer Club. Der Verein ist ebenfalls ein profunder Kritiker des E-Votings. Er schliesse sich Lewis an, die an der Kompetenz der System-Entwickler zweifelt.
Die Leute vom E-Voting Moratorium müssen gar nichts tun. Die @postschweiz nimmt ihnen alle Arbeit ab. Wenigstens eine Sache macht die Post so richtig gut und professionell. 👍
— Florian Schwab 👉👉 (@FlorianSchwab) March 12, 2019
Birk vermutet, dass es weiter Schwachstellen gibt. «Der Quellcode lässt die Vermutung zu, dass es Gründe gibt, weshalb die Post nur unter Knebelvertrag Zugang gewähren wollte».
Die Post schreibt, dass der Fehler im Quellcode korrigiert wurde. Der Test dauert noch bis am 24. März.