Cyberangriff! Läden mit Twint drohen jetzt Betrugs-Anrufe

Hacker haben bei einem Dienstleister von Twint Daten von Händlern erbeutet. Betroffen sind Geschäfte, die mit QR-Codes bezahlen lassen.
Das Wichtigste in Kürze
- Bei einem Cyberangriff auf eine Druckerei wurden Daten von Twint-Händlern offengelegt.
- Betroffen sind eine kleine einstellige Prozentzahl der Twint-Händler. Zahlungs- und Zugangsdaten blieben geschützt.
- Twint warnt vor möglichen Betrugsversuchen und rät, bei verdächtigen Nachrichten und Anrufen vorsichtig zu sein.
- Privatkunden sind nicht betroffen.
QR-Codes zum Bezahlen sind in Coiffeurgeschäften, Dönerläden oder an Marktständen weit verbreitet. Für die Händler haben sie einen Vorteil: Sie können Twint-Zahlungen anbieten, ohne ein Zahlterminal anschaffen zu müssen.
Doch jetzt ist Vorsicht geboten. Twint hat seine Händler am Donnerstag per E-Mail über einen Cyberangriff bei einem Dienstleister informiert.
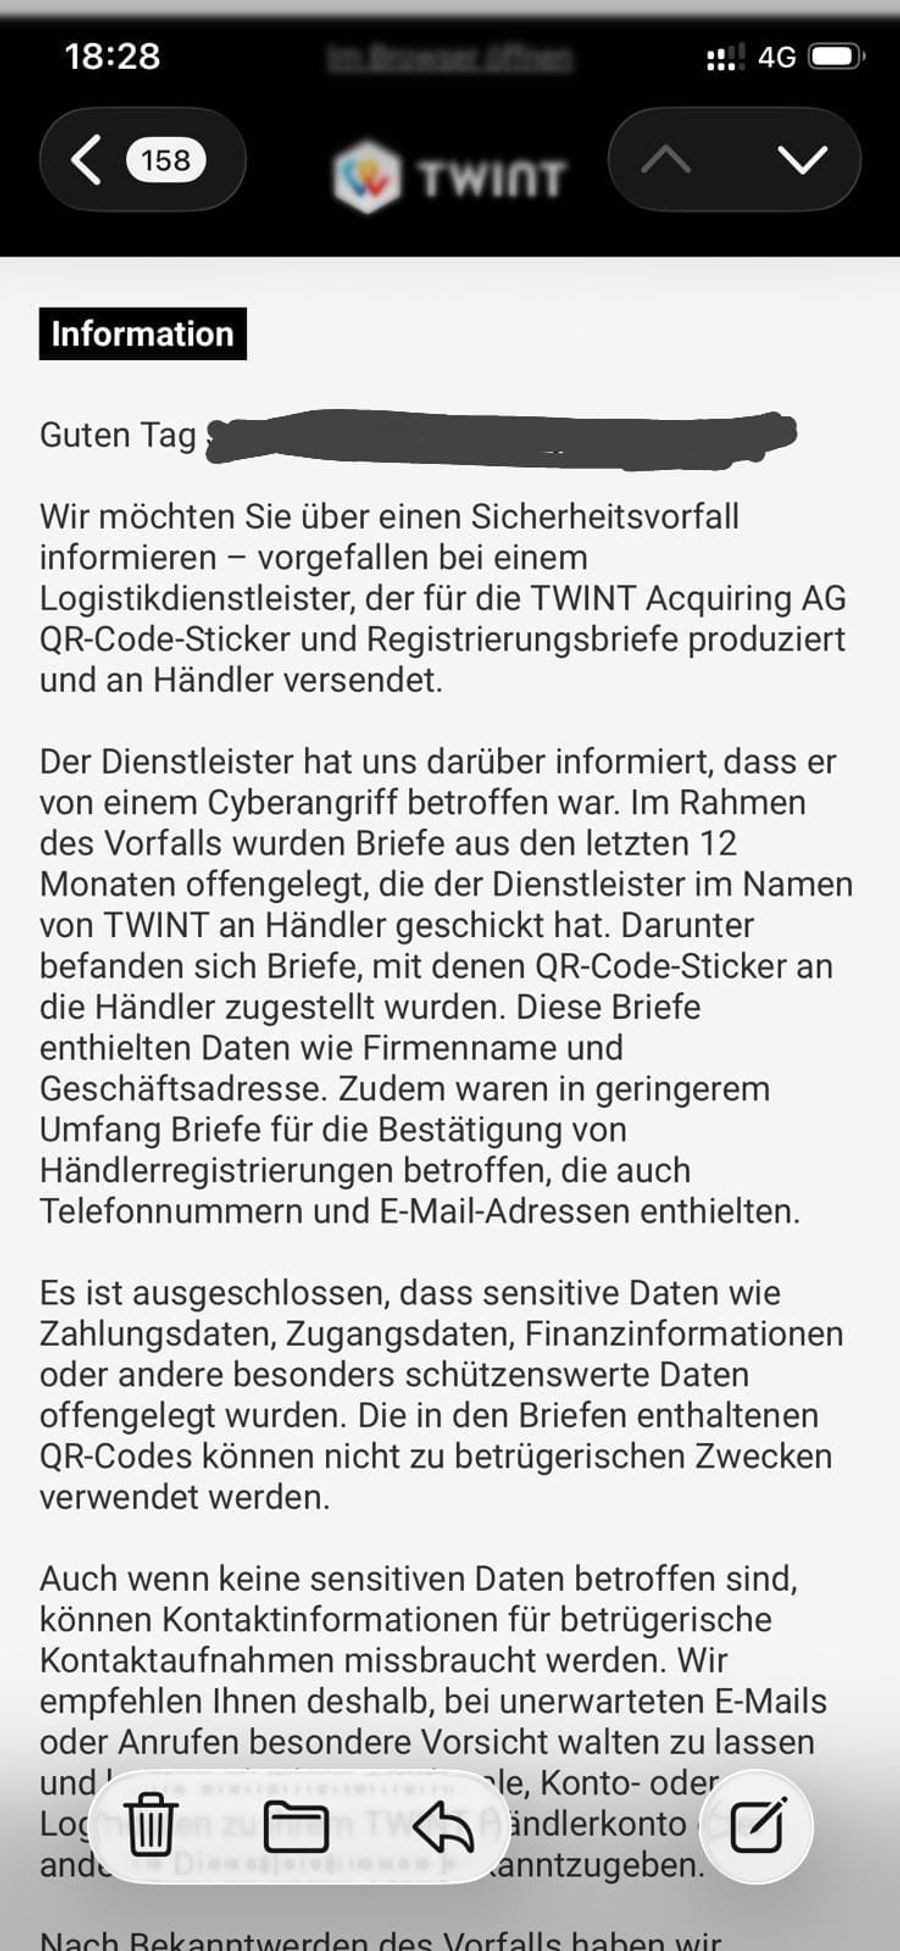
Betroffen ist die Druckerei, die QR-Code-Sticker und Registrierungsbriefe für Twint produziert und verschickt. Dabei könnten Geschäftsinformationen in die Hände von Unbefugten gelangt sein.
Hacker kennen Telefonnummern und E-Mail-Adressen
Twint erklärt auf Anfrage von Nau.ch: «Im Rahmen des Vorfalls wurden Briefe aus den letzten zwölf Monaten offengelegt, die der Dienstleister im Namen von Twint an Händler geschickt hat. Darunter befanden sich Briefe, mit denen QR-Code-Sticker an die Händler zugestellt wurden.»
Die Briefe enthielten unter anderem Firmennamen und Geschäftsadressen. In einigen Fällen waren auch Telefonnummern und E-Mail-Adressen betroffen – wenn auch nur «in geringerem Umfang».
Immerhin gibt Twint bei den besonders sensiblen Informationen Entwarnung. «Es ist ausgeschlossen, dass Zahlungsdaten, Zugangsdaten, Finanzinformationen oder andere schützenswerte Daten offengelegt wurden.»
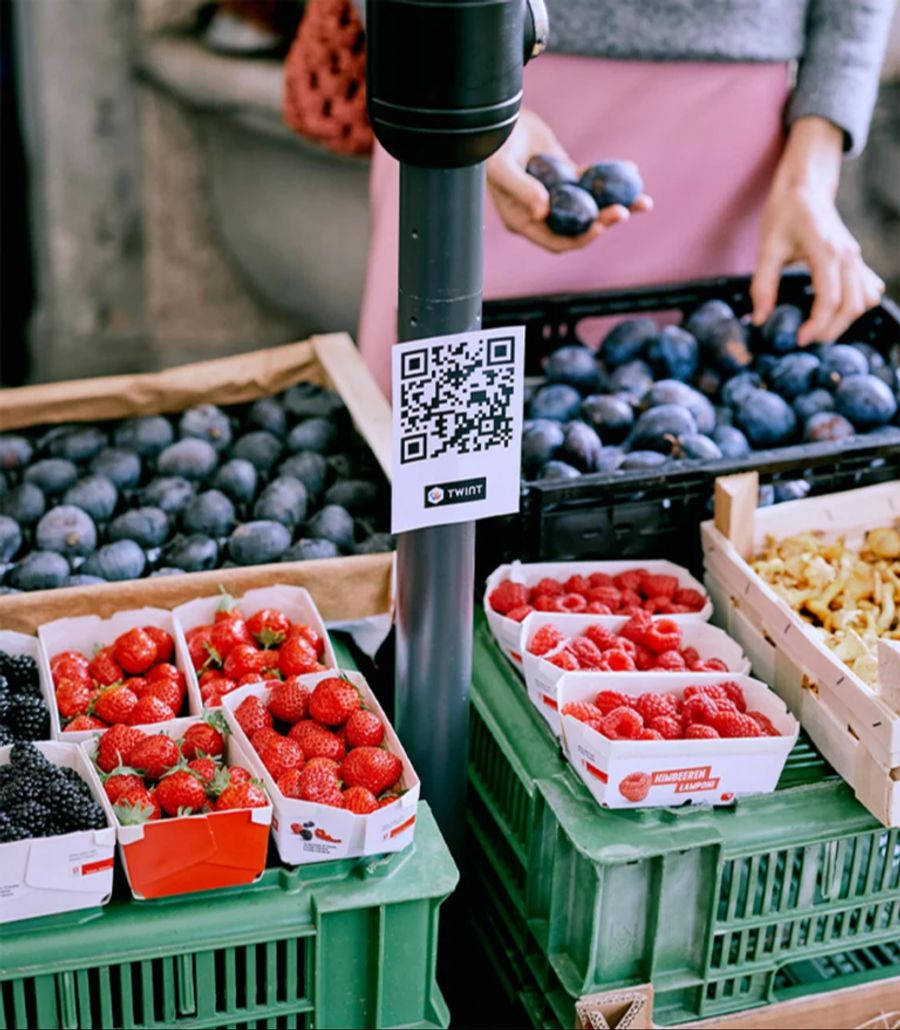
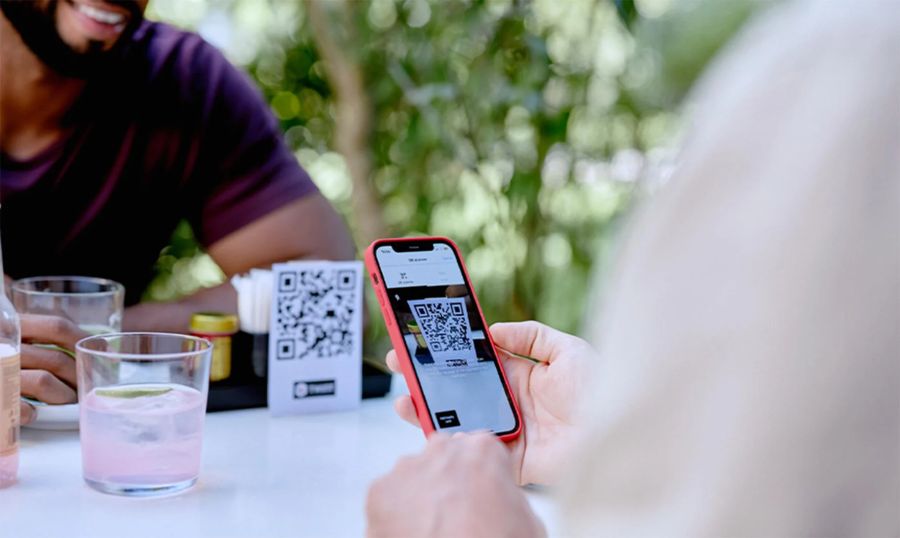

Und: «Die in den Briefen enthaltenen QR-Codes können nicht nur für betrügerische Zwecke verwendet werden.»
Für die Händler bestehe kein Handlungsbedarf. Privatkunden sind nicht betroffen.
Hier liegt jetzt die Gefahr
Die Gefahr liegt woanders. Die Hacker wissen nun, welche Geschäfte Twint-Kunden sind. Und könnten so im Namen von Twint Betrugsversuche bei ihnen durchführen.
Twint rät den betroffenen Händlern deshalb, bei unerwarteten E-Mails, Anrufen, SMS oder Whatsapp-Nachrichten «besonders vorsichtig» zu sein.
Sie sollten keine Sicherheitsmerkmale sowie keine Konto- oder Login-Daten preisgeben. Auch verdächtige Links und Anhänge sollten sie nicht öffnen.
Twint beschwichtigt: «Insgesamt ist nur eine kleine einstellige Prozentzahl der Händler, die Twint-Zahlungen akzeptieren, betroffen.»
Das Unternehmen habe die betroffenen Händler direkt informiert und zudem eine Stellungnahme auf seiner Geschäftskunden-Website veröffentlicht.
Zusätzliche Sicherheitsmassnahmen umgesetzt
Nach Bekanntwerden des Cyberangriffs habe Twint gemeinsam mit der Druckerei die notwendigen Abklärungen eingeleitet und die Situation analysiert.
«Diese Untersuchungen sind inzwischen abgeschlossen. Der betroffene Dienstleister hat zusätzliche Sicherheitsvorkehrungen umgesetzt», heisst es bei der Twint-Medienstelle. Der sichere Umgang mit Daten habe für das Unternehmen «höchste Priorität».
Der Cyberangriff ereignete sich bereits am 9. Oktober. Damals wurden in den IT-Systemen der Medienwerkstatt AG mit Sitz in Sulgen TG ungewöhnliche Aktivitäten festgestellt.
«Trotz bestehender Sicherheitsmassnahmen konnten unbefugte Dritte vorübergehend auf Teile unserer IT-Systeme zugreifen», heisst es auf der Website der Druckerei. «In der Folge wurden einzelne Systeme beeinträchtigt.»
Die anschliessenden forensischen Untersuchungen zeigten, dass die Angreifer Daten kopiert hatten.
Internationale Spezialisten einbezogen
Dabei handelte es sich um geschäftliche Kontaktdaten, Produktions- und Auftragsdaten sowie Bilddateien. Unter den betroffenen Informationen befanden sich auch Daten von Twint-Geschäftskunden.
Laut der Druckerei wurden die betroffenen IT-Systeme «unverzüglich vom Netzwerk getrennt». Zusätzlich zog das Unternehmen internationale Spezialisten bei, um den Vorfall zu untersuchen und die notwendigen Massnahmen umzusetzen.
Inzwischen sind die IT-Systeme wiederhergestellt, und der Betrieb läuft wieder normal.
Der Cyberangriff wurde dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten gemeldet. Zudem erstattete die Druckerei Strafanzeige bei der Polizei.