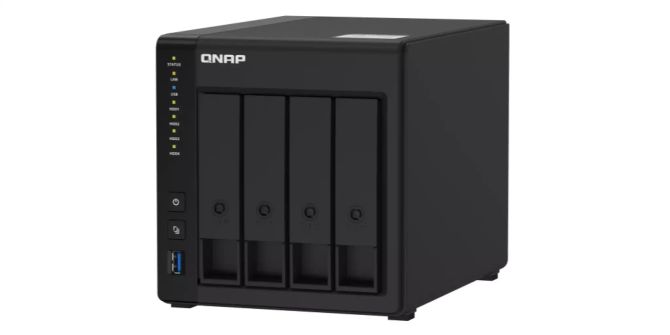
QNAP meldet kritische Sicherheitslücke bei seinen NAS

Nutzer bestimmter NAS-Systeme von QNAP sollten unverzüglich ein Update machen. Eine Sicherheitslücke erlaubt es Angreifern, die Kontrolle zu übernehmen.
Das Wichtigste in Kürze
- QNAP meldet eine kritische Sicherheitslücke bei den Betriebssystemen QTS und QuTS hero.
- Laut Sicherheitsforschern wurden im Netz 30'000 verletzliche Geräte gefunden.
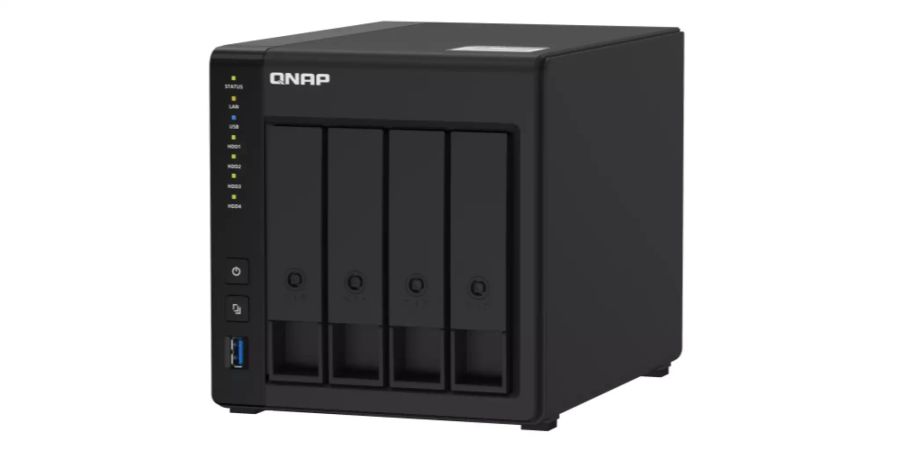
QNAP warnt vor einer «kritischen» Schwachstelle in seinen NAS-Systemen.
Wie das Unternehmen schreibt, sind Geräte mit den Betriebssystemen QTS und QuTS hero betroffen. Es wird empfohlen, unverzüglich auf die Version 5.0.1.2234 respektive h5.0.1.2248 oder höher upzudaten.
Das Update ist von hoher Priorität, da die Sicherheitslücke ausgenutzt werden kann, um Code einzuschleusen. Dadurch können Angreifer die Kontrolle über die Systeme von QNAP übernehmen.
Wie in einem Blogpost von «Censys» berichtet wird, ist eine Attacke nicht sonderlich komplex. Die Sicherheitsforscher allein konnten rund 30'000 Geräte im Internet ausmachen, die von der Schwachstelle betroffen sind.